Datenschutz & DSGVO
Auftragsverarbeitungsvertrag (AVV): Pflichten nach Art. 28 DSGVO
Auftragsverarbeitungsvertrag nach Art. 28 DSGVO: Erfahre, wann du einen AVV brauchst und wie du Dienstleister rechtssicher prüfst.
 KI-generiert
Ein neues Ticketsystem soll kurzfristig eingeführt werden. Der Anbieter hostet die Anwendung, erhält Zugriff auf Namen, Kontaktdaten und Supportanfragen deiner Beschäftigten oder Kunden. Bevor der Vertrag unterschrieben wird, stellt sich eine zentrale Frage: Verarbeitet der Anbieter personenbezogene Daten nur nach deinen Weisungen? Dann reicht ein allgemeiner Dienstleistungsvertrag nicht aus. Du musst zusätzlich einen Auftragsverarbeitungsvertrag, kurz AVV, nach Art. 28 DSGVO schließen.
Der AVV ist kein bloßes Standarddokument für die Ablage. Er legt fest, wie ein Dienstleister Daten für dich verarbeitet, welche Sicherheitsmaßnahmen gelten und wie du deine Kontrollpflichten erfüllst. Gerade in Vergabeverfahren und im IT-Einkauf sollte die Auftragsverarbeitung deshalb früh geprüft und verbindlich in Leistungsbeschreibung, Vertrag und Vertragsmanagement verankert werden.
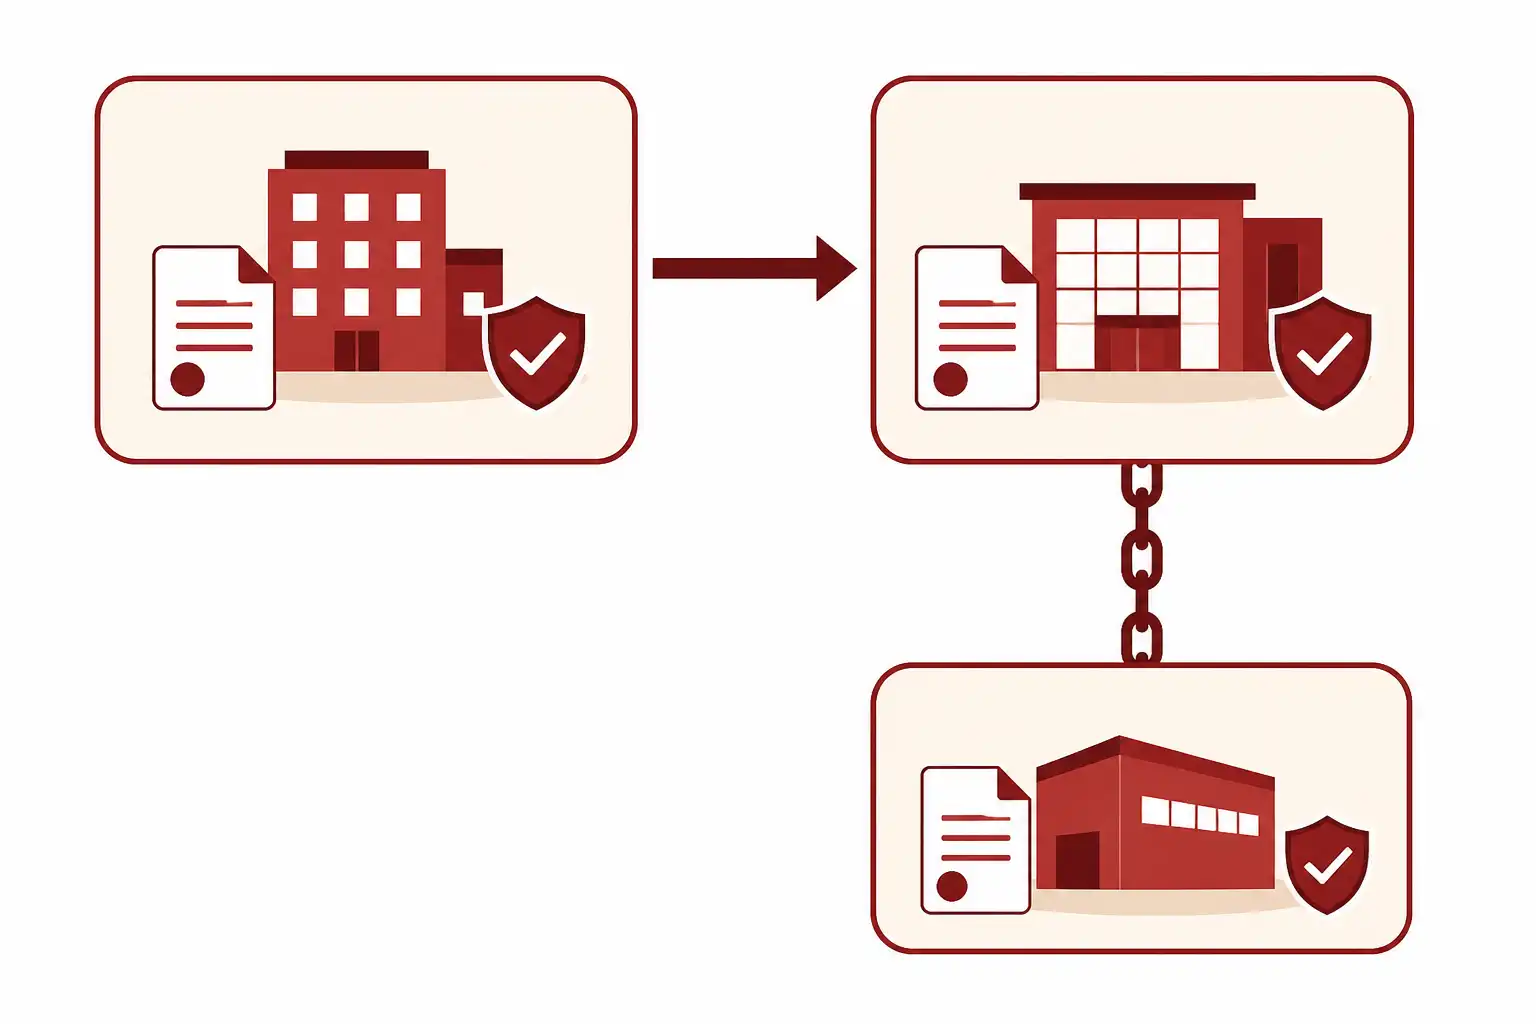
Infografik zu Auftragsverarbeitungsvertrag (AVV): Pflichten nach Art. 28 DSGVO (KI-generiert).
Wann ist ein Auftragsverarbeitungsvertrag erforderlich?
Ein AVV ist erforderlich, wenn drei Voraussetzungen zusammenkommen:
- Du bist Verantwortlicher im Sinne der DSGVO.
- Ein externer Dienstleister verarbeitet personenbezogene Daten für dich.
- Der Dienstleister handelt weisungsgebunden und entscheidet nicht selbst über Zwecke und wesentliche Mittel der Verarbeitung.
Verantwortlicher ist, wer darüber entscheidet, warum und auf welche grundlegende Weise personenbezogene Daten verarbeitet werden. Das kann eine Behörde, ein Unternehmen, ein Verband oder eine sonstige Organisation sein. Wie diese Rolle einzuordnen ist und welche Grundpflichten damit einhergehen, zeigen die DSGVO-Grundlagen für die Praxis. Auftragsverarbeiter ist dagegen der Dienstleister, der Daten im Auftrag verarbeitet.
Typische Fälle der Auftragsverarbeitung sind:
- Hosting und Cloud-Betrieb
- Software as a Service mit Speicherung personenbezogener Daten
- IT-Support und Fernwartung mit möglichen Datenzugriffen
- Akten- und Datenträgervernichtung
- Lohn- und Gehaltsabrechnung durch externe Dienstleister
- Newsletter-Versand und CRM-Betrieb
- Callcenter- und Kundensupportleistungen
- Videoüberwachung durch einen externen Sicherheitsdienst, soweit dieser weisungsgebunden tätig wird
Entscheidend ist nicht die Vertragsüberschrift. Ein Vertrag mit der Bezeichnung „Supportvertrag“, „Cloud-Vertrag“ oder „Rahmenvereinbarung“ kann inhaltlich eine Auftragsverarbeitung betreffen. Maßgeblich ist die tatsächliche Rollenverteilung.
Auch ein nur gelegentlicher oder theoretisch möglicher Zugriff kann relevant sein. Kann ein IT-Dienstleister im Rahmen von Administration, Fehleranalyse oder Wartung auf personenbezogene Daten zugreifen, liegt häufig eine Auftragsverarbeitung vor. Ob der Dienstleister Daten regelmäßig einsieht, ist nicht allein ausschlaggebend.
Wann liegt keine Auftragsverarbeitung vor?
Nicht jeder externe Empfänger personenbezogener Daten ist Auftragsverarbeiter. Einige Dienstleister handeln eigenständig und verfolgen eigene gesetzliche oder berufliche Aufgaben. Dann sind sie regelmäßig selbst Verantwortliche.
Das betrifft beispielsweise häufig:
- Rechtsanwälte, Steuerberater und Wirtschaftsprüfer
- Banken und Zahlungsdienstleister
- Post- und Telekommunikationsdienste für ihre jeweiligen Kerndienste
- Behörden, die Daten zur Erfüllung eigener gesetzlicher Aufgaben erhalten
- Ärzte und andere Berufsgeheimnisträger bei eigener fachlicher Verantwortung
Auch bei einer gemeinsamen Verantwortlichkeit nach Art. 26 DSGVO ist kein AVV der richtige Vertrag. Gemeinsame Verantwortliche entscheiden gemeinsam über Zwecke und Mittel einer Verarbeitung. Dann musst du eine Vereinbarung treffen, die die jeweiligen Datenschutzpflichten transparent zuordnet.
Eine typische Fehlerquelle ist die Annahme, jede Datenweitergabe an einen Dienstleister erfordere automatisch einen AVV. Prüfe stattdessen konkret:
| Prüffrage | Hinweis für die Einordnung |
|---|---|
| Wer bestimmt den Zweck der Verarbeitung? | Bestimmst du den Zweck allein, spricht das für Auftragsverarbeitung. |
| Wer entscheidet über wesentliche Mittel? | Gibt der Dienstleister grundlegende Entscheidungen vor, kann er eigenständig Verantwortlicher sein. |
| Darf der Dienstleister Daten für eigene Zwecke nutzen? | Eigennutzung spricht gegen eine reine Auftragsverarbeitung. |
| Ist der Dienstleister an dokumentierte Weisungen gebunden? | Weisungsgebundenheit ist ein Kernmerkmal des Auftragsverarbeiters. |
| Hat der Dienstleister eigene gesetzliche Pflichten für die Verarbeitung? | Das kann für eine eigene Verantwortlichkeit sprechen. |
Bei komplexen Plattformen, Konzernleistungen oder Analyseangeboten ist die Rollenbestimmung oft nicht eindeutig. Gerade dann solltest du nicht unbesehen Vertragsmuster übernehmen, sondern Verarbeitung, Datenflüsse und Entscheidungsbefugnisse nachvollziehbar dokumentieren.
Diese Pflichtinhalte verlangt Art. 28 DSGVO
Art. 28 Abs. 3 DSGVO schreibt vor, dass die Auftragsverarbeitung durch einen Vertrag oder ein anderes Rechtsinstrument geregelt wird. Der Vertrag muss nicht nur allgemein auf Datenschutz verweisen, sondern bestimmte Inhalte verbindlich festlegen.
Der AVV muss insbesondere Gegenstand und Dauer der Verarbeitung beschreiben. Ebenso erforderlich sind Art und Zweck der Verarbeitung, die Arten personenbezogener Daten und die Kategorien betroffener Personen. Dazu gehören beispielsweise Beschäftigtendaten, Kundendaten, Kontaktdaten, Nutzungsdaten oder besondere Kategorien personenbezogener Daten nach Art. 9 DSGVO.
Weiterhin muss der Vertrag die Pflichten und Rechte des Verantwortlichen festhalten. Der Auftragsverarbeiter darf personenbezogene Daten nur auf dokumentierte Weisung verarbeiten. Ausnahmen bestehen, wenn ihn Unionsrecht oder nationales Recht zur Verarbeitung verpflichtet. In diesem Fall muss er dich grundsätzlich vorab informieren, soweit das Recht dies nicht aus wichtigen Gründen des öffentlichen Interesses verbietet.
Ein belastbarer AVV regelt außerdem folgende Punkte:
- Verpflichtung der zur Verarbeitung befugten Personen auf Vertraulichkeit
- Umsetzung angemessener technischer und organisatorischer Maßnahmen nach Art. 32 DSGVO
- Bedingungen für den Einsatz weiterer Auftragsverarbeiter
- Unterstützung bei Betroffenenrechten, etwa Auskunfts-, Löschungs- oder Berichtigungsersuchen
- Unterstützung bei Pflichten zu Sicherheit, Datenschutzverletzungen, Datenschutz-Folgenabschätzungen und Konsultationen
- Löschung oder Rückgabe personenbezogener Daten nach Ende der Leistung
- Nachweise zur Einhaltung der Pflichten sowie Ermöglichung und Duldung von Prüfungen
Die Anlage mit technischen und organisatorischen Maßnahmen verdient besondere Aufmerksamkeit. Allgemeine Formulierungen wie „Der Auftragnehmer gewährleistet ein angemessenes Sicherheitsniveau“ reichen nicht aus. Welche technischen und organisatorischen Maßnahmen nach Art. 32 DSGVO angemessen sind, richtet sich nach dem Schutzbedarf der Verarbeitung. Du solltest nachvollziehen können, welche Schutzmaßnahmen tatsächlich bestehen, etwa Zugriffskonzepte, Berechtigungsverwaltung, Verschlüsselung, Protokollierung, Backup, Notfallmanagement und Verfahren zur Schwachstellenbehandlung.
Auswahl des Dienstleisters: Was du vor Vertragsschluss prüfen musst
Art. 28 DSGVO verpflichtet dich, nur Auftragsverarbeiter einzusetzen, die hinreichende Garantien für geeignete technische und organisatorische Maßnahmen bieten. Diese Auswahlpflicht beginnt vor Vertragsabschluss. Ein unterschriebener AVV ersetzt die Prüfung nicht.
Im IT-Einkauf und in Vergabeverfahren sollte Datenschutz deshalb nicht erst nach Zuschlagserteilung behandelt werden. Kläre früh, welche Daten verarbeitet werden, ob besondere Kategorien personenbezogener Daten betroffen sind und ob Zugriffe aus Drittstaaten möglich sind. Daraus ergeben sich Anforderungen an Eignung, Leistungsbeschreibung und Vertragsgestaltung.
Eine praxistaugliche Prüfung umfasst mindestens:
- Beschreibung der geplanten Verarbeitung und der Datenflüsse
- Prüfung der Rollen nach DSGVO
- Bewertung der Sicherheitsmaßnahmen des Dienstleisters
- Prüfung von Zertifikaten, Prüfberichten oder aussagekräftigen Selbstauskünften
- Bewertung des Berechtigungs- und Zugriffskonzepts
- Prüfung der Lösch- und Rückgabekonzepte
- Prüfung von Meldewegen bei Datenschutzverletzungen
- Prüfung geplanter Unterauftragsverarbeiter
- Prüfung möglicher Drittlandtransfers
Zertifikate oder Testate können hilfreiche Nachweise sein. Sie entbinden dich aber nicht davon, die konkrete Eignung für deine Verarbeitung zu bewerten. Ein Prüfbericht kann beispielsweise ein gutes Informationssicherheitsniveau belegen, beantwortet aber nicht automatisch, ob die vereinbarten Weisungsrechte, Löschfristen oder Datenstandorte zu deinem Einsatzfall passen.
Passende Seminare und Termine findest du bei uns auf cmt.de.
Unterauftragsverarbeiter wirksam steuern
Viele Cloud- und IT-Dienstleister arbeiten mit weiteren Unternehmen zusammen, etwa für Rechenzentrumsbetrieb, Support, Monitoring oder Versanddienstleistungen. Diese Unternehmen sind Unterauftragsverarbeiter. Ihr Einsatz ist nur zulässig, wenn du ihn vorher schriftlich oder elektronisch genehmigt hast.
Art. 28 DSGVO erlaubt zwei Modelle:
- konkrete Genehmigung für jeden einzelnen Unterauftragsverarbeiter
- allgemeine schriftliche Genehmigung für eine Kategorie oder einen Kreis von Unterauftragsverarbeitern
Bei einer allgemeinen Genehmigung muss der Dienstleister dich über beabsichtigte Änderungen informieren. Du brauchst ausreichend Gelegenheit, um gegen die Änderung Einwände zu erheben. Der Vertrag sollte deshalb klar regeln, wie die Information erfolgt, welche Frist gilt und welche Folgen ein begründeter Einwand hat.
Der Hauptauftragsverarbeiter muss dem Unterauftragsverarbeiter dieselben Datenschutzpflichten auferlegen, die auch zwischen dir und ihm gelten. Kann der Unterauftragsverarbeiter seine Datenschutzpflichten nicht erfüllen, bleibt der Hauptauftragsverarbeiter dir gegenüber verantwortlich.
In der Praxis solltest du nicht nur eine lange Liste von Subdienstleistern abheften. Prüfe besonders, welche Leistungen sie erbringen, wo Daten verarbeitet werden und ob sich dadurch Datenübermittlungen in Staaten außerhalb des Europäischen Wirtschaftsraums ergeben. Bei Drittlandtransfers sind zusätzlich die Anforderungen der Art. 44 ff. DSGVO zu beachten.
Kontrolle ist eine laufende Pflicht
Mit dem Vertragsschluss endet deine Verantwortung nicht. Du musst die Einhaltung der vereinbarten Anforderungen angemessen kontrollieren. Wie intensiv diese Kontrolle sein muss, hängt vom Risiko der Verarbeitung ab. Bei sensiblen Gesundheitsdaten, umfangreichen Beschäftigtendaten oder kritischen Fachverfahren sind regelmäßig höhere Anforderungen gerechtfertigt als bei einer einfachen Kontaktverwaltung.
Kontrollen können abgestuft erfolgen:
- regelmäßige Selbstauskünfte und aktualisierte Sicherheitsnachweise
- Auswertung von Zertifikaten und unabhängigen Prüfberichten
- Prüfung von Sicherheits- und Auditberichten
- Gespräche mit Datenschutz- und Sicherheitsverantwortlichen des Dienstleisters
- anlassbezogene Prüfungen bei Sicherheitsvorfällen oder wesentlichen Änderungen
- Vor-Ort-Prüfungen oder Remote-Audits, wenn sie erforderlich und vertraglich vorgesehen sind
Lege intern fest, wer die Kontrolle verantwortet, in welchen Abständen sie erfolgt und wo Ergebnisse dokumentiert werden. Datenschutzbeauftragte, IT-Sicherheit, Fachbereich, Einkauf und Rechtsabteilung sollten ihre Aufgaben dabei klar abgrenzen. Besonders wichtig ist ein Verfahren für Änderungen: neue Funktionen, neue Datenkategorien, neue Hostingstandorte oder neue Unterauftragsverarbeiter können eine erneute Bewertung erforderlich machen.
Checkliste für deinen AVV in der Praxis
Vor der Beauftragung und während der Vertragslaufzeit solltest du diese Punkte abhaken:
- Ist die Rollenverteilung als Verantwortlicher, Auftragsverarbeiter oder gemeinsame Verantwortlichkeit korrekt eingeordnet?
- Sind Gegenstand, Dauer, Zweck und Umfang der Verarbeitung konkret beschrieben?
- Sind Datenarten und betroffene Personengruppen vollständig erfasst?
- Enthält der AVV alle Pflichtinhalte aus Art. 28 Abs. 3 DSGVO?
- Sind Weisungen, Ansprechpartner und Eskalationswege geregelt?
- Sind technische und organisatorische Maßnahmen konkret genug beschrieben?
- Ist der Einsatz von Unterauftragsverarbeitern transparent und steuerbar?
- Sind Datenübermittlungen in Drittstaaten geprüft?
- Ist die Unterstützung bei Betroffenenanfragen und Datenschutzverletzungen geregelt?
- Besteht ein praktikables Kontroll- und Dokumentationsverfahren?
- Sind Rückgabe, Löschung und Löschbestätigung nach Vertragsende geklärt?
Ein guter AVV verbindet rechtliche Klarheit mit operativer Umsetzbarkeit. Wenn Rollen, Datenflüsse, Sicherheitsanforderungen und Kontrollwege von Beginn an sauber festgelegt sind, reduzierst du Risiken im laufenden Betrieb und kannst gegenüber Aufsichtsbehörden nachvollziehbar belegen, dass du deine Pflichten nach Art. 28 DSGVO ernst nimmst.
Nächster Schritt
Passenden Kurs zu Datenschutz & DSGVO finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen