IT-Vertragsrecht & EVB-IT
EU Data Act: Cloud-Verträge zu Wechselpflichten und Exit-Klauseln prüfen
Prüfe deine Cloud-Verträge nach dem EU Data Act: Exit-Klauseln, Wechselpflichten, Datenportabilität und Entgelte sicher gestalten.
 KI-generiert
Seit dem 12. September 2025 ist der EU Data Act für Cloud-Verträge praktisch relevant: Wenn deine Organisation einen Cloud-Anbieter wechseln, mehrere Anbieter parallel nutzen oder Daten zurück ins eigene Rechenzentrum holen will, dürfen unklare Exit-Regelungen nicht mehr einfach als unvermeidbares Vertragsrisiko hingenommen werden. IT-Einkauf, Fachbereich und Rechtsabteilung sollten bestehende Verträge deshalb gezielt auf Wechselpflichten, Datenherausgabe und Kosten prüfen.
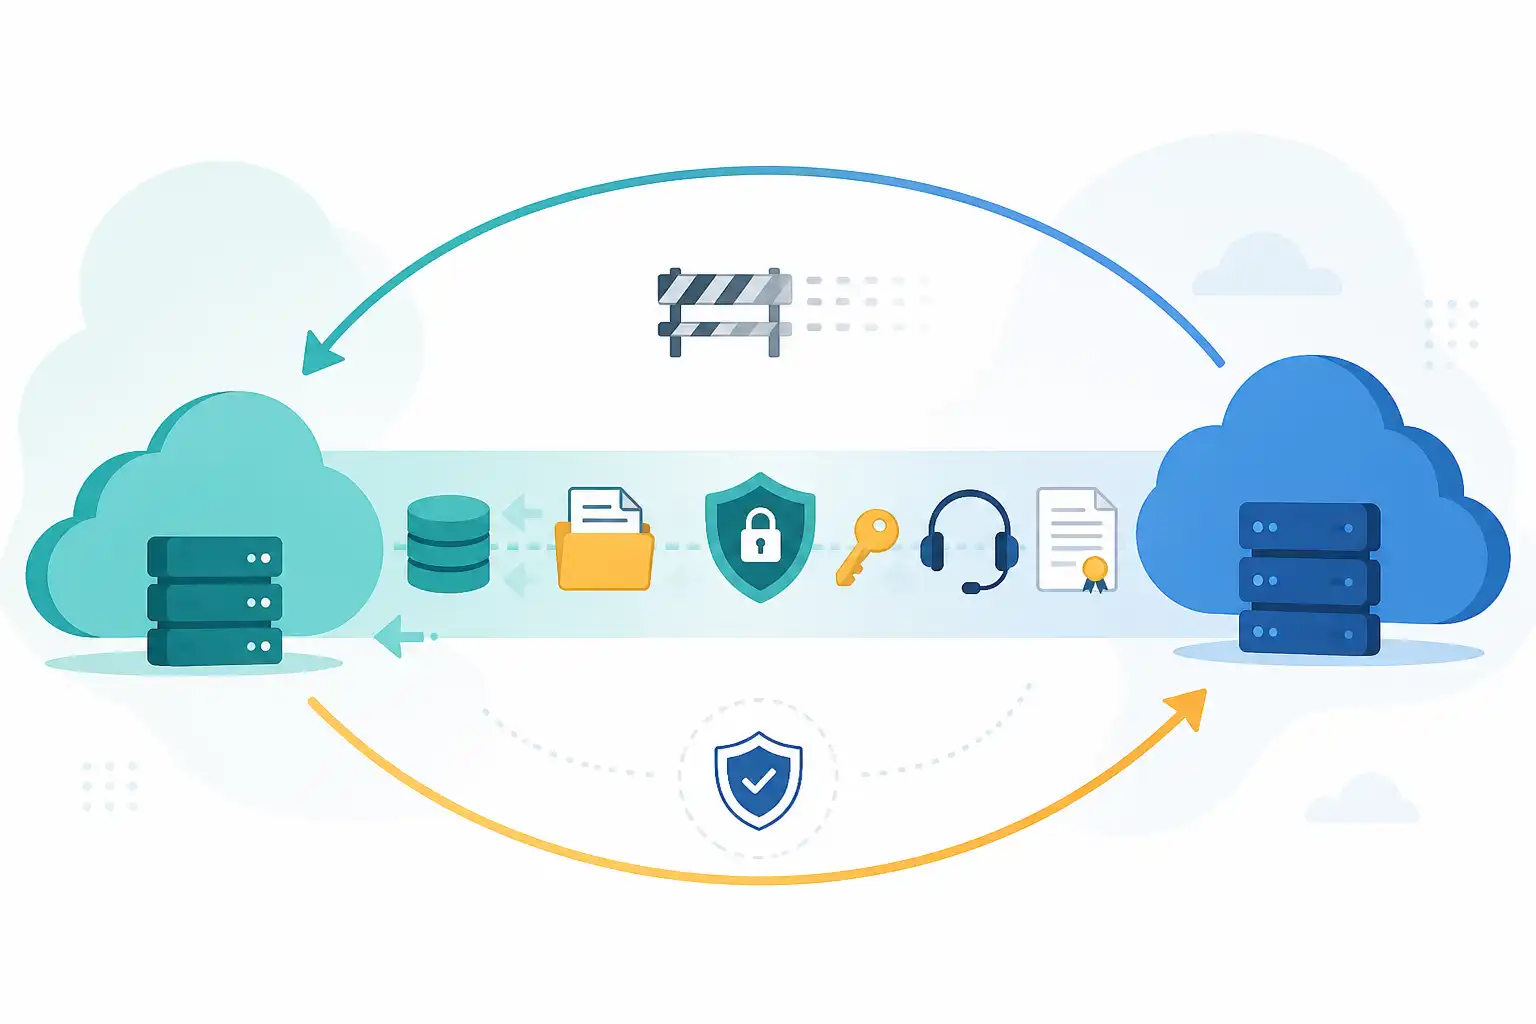
Der Data Act, formell die Verordnung (EU) 2023/2854, enthält Vorgaben für sogenannte Datenverarbeitungsdienste. Darunter können insbesondere IaaS-, PaaS- und SaaS-Angebote fallen. Im Mittelpunkt steht das Ziel, Hindernisse beim Wechsel zwischen Anbietern zu reduzieren. Für dich bedeutet das nicht, dass jede Migration automatisch unkompliziert oder kostenfrei wird. Aber Anbieter müssen den Wechsel vertraglich, technisch und organisatorisch unterstützen. Pauschale Vertragsklauseln, die Kunden faktisch dauerhaft binden, sind besonders kritisch.
Infografik zu EU Data Act: Cloud-Verträge zu Wechselpflichten und Exit-Klauseln prüfen (KI-generiert).
Was der EU Data Act für Cloud-Verträge verlangt
Cloud-Anbieter müssen ihren Kunden ermöglichen, zu einem anderen Anbieter desselben Diensttyps zu wechseln oder den Dienst in einer eigenen IT-Infrastruktur zu betreiben. Der Wechsel betrifft nicht nur Dateien und Datenbanken. Er kann auch digitale Vermögenswerte, Konfigurationen, Metadaten, Anwendungen und weitere Elemente umfassen, die für eine funktionsfähige Migration erforderlich sind.
Entscheidend ist, dass der Vertrag den Wechselprozess nachvollziehbar beschreibt. Dazu gehören insbesondere:
- die Voraussetzungen für die Einleitung eines Wechsels
- zulässige Kündigungs- und Ankündigungsfristen
- der Ablauf der Übergangsphase
- Unterstützungsleistungen des bisherigen Anbieters
- die Bereitstellung exportierbarer Daten und digitaler Vermögenswerte
- Sicherheitsmaßnahmen während der Migration
- Löschfristen nach Abschluss des Wechsels
- die Berechnung eventuell noch zulässiger Entgelte
Der Data Act sieht grundsätzlich eine Übergangsfrist von höchstens 30 Kalendertagen für den Wechsel vor. Kunden können diese Frist einmal verlängern, wenn sie mehr Zeit benötigen. Kann der Anbieter die Frist aus technischen Gründen nicht einhalten, darf eine Verlängerung nur unter engen Voraussetzungen erfolgen. Er muss sie begründen und darf den Wechsel nicht durch bloße organisatorische Bequemlichkeit hinauszögern.
Prüfe deshalb nicht nur, ob dein Vertrag ein allgemeines Kündigungsrecht enthält. Ein Kündigungsrecht ohne belastbaren Migrationsprozess ist keine wirksame Exit-Strategie.
Exit-Klauseln: Vom Kündigungsrecht zur umsetzbaren Trennung
Viele ältere Cloud-Verträge regeln den Vertragsausstieg in wenigen Sätzen: Nach Vertragsende endet der Zugriff, Daten werden für eine kurze Zeit bereitgestellt und anschließend gelöscht. Das reicht häufig nicht aus. Gerade bei geschäftskritischen Anwendungen muss der Exit als eigenes Vertragsmodul ausgestaltet sein.
Eine gute Exit-Klausel beantwortet vor Beginn der Zusammenarbeit konkrete Fragen:
| Prüffeld | Was im Vertrag stehen sollte |
|---|---|
| Auslöser | Ordentliche Kündigung, außerordentliche Kündigung, Anbieterwechsel, Teilmigration und Rückführung in eigene Systeme |
| Datenumfang | Welche Kunden-, Nutzungs-, Protokoll-, Konfigurations- und Metadaten exportiert werden |
| Formate | Offene, dokumentierte und maschinenlesbare Exportformate sowie Schnittstellen |
| Zeitplan | Startpunkt, Fristen, Meilensteine, Verantwortlichkeiten und Eskalationswege |
| Mitwirkung | Welche Informationen, Zugänge und Entscheidungen du liefern musst |
| Unterstützung | Technische Ansprechpartner, Dokumentation, Testmöglichkeiten und Fehlerbehebung |
| Abschluss | Abnahme der Datenübergabe, Bestätigung der Löschung und Nachweise zur Vertragsbeendigung |
Achte besonders auf den Unterschied zwischen Datenexport und tatsächlicher Nutzbarkeit. Ein Anbieter kann zwar einen Datenexport bereitstellen, dieser hilft dir aber wenig, wenn Datenfelder nicht dokumentiert sind, Beziehungen zwischen Datensätzen fehlen oder Konfigurationen nicht übernommen werden können. Der Vertrag sollte deshalb festlegen, welche Dokumentation und welche technischen Informationen bereitgestellt werden.
Bei SaaS-Lösungen ist zudem zu klären, welche Einstellungen, Workflows, Rollenmodelle und kundenspezifischen Anpassungen übertragbar sind. Diese Elemente entscheiden oft darüber, ob ein Nachfolgesystem rechtzeitig produktiv gehen kann.
Datenportabilität konkret prüfen
Der Begriff Datenportabilität wird häufig zu eng verstanden. Für einen erfolgreichen Wechsel reicht es nicht, personenbezogene Daten im CSV-Format herunterzuladen. Du brauchst einen vollständigen Überblick über alle Datenbestände und deren Abhängigkeiten.
Beginne mit einer Dateninventur. Sie sollte mindestens folgende Fragen beantworten:
- Welche Daten entstehen durch die Nutzung des Cloud-Dienstes?
- Welche Daten wurden von dir, deinen Beschäftigten, Kunden oder Geschäftspartnern eingestellt?
- Welche Daten erzeugt der Dienst selbst, etwa Protokolle, Analysen oder Systemereignisse?
- Welche Daten sind für Betrieb, Nachweisführung, Revision oder gesetzliche Aufbewahrung erforderlich?
- In welchen Formaten und Speicherorten liegen diese Daten vor?
- Welche Daten dürfen aus Datenschutz-, Geheimhaltungs- oder Sicherheitsgründen nur unter besonderen Bedingungen übertragen werden?
Verlange im Vertrag eine klare Trennung zwischen exportierbaren Daten, Daten des Anbieters und Daten, die wegen Rechten Dritter oder berechtigtem Schutz von Geschäftsgeheimnissen nicht vollständig bereitgestellt werden können. Solche Ausnahmen müssen konkret beschrieben sein. Eine pauschale Klausel, nach der sämtliche technischen Informationen Eigentum des Anbieters bleiben, kann den Wechsel unangemessen erschweren.
Für IT-Einkauf und Rechtsabteilung ist außerdem wichtig: Der Data Act ersetzt nicht die Datenschutz-Grundverordnung. Werden personenbezogene Daten verarbeitet, müssen Auftragsverarbeitungsvertrag, technische und organisatorische Maßnahmen sowie Weisungsrechte auch während der Migration funktionieren. Die Datenübertragung an einen neuen Anbieter ist datenschutzrechtlich sauber zu planen, insbesondere bei internationalen Datenflüssen.
Wechselentgelte und Migrationskosten sauber unterscheiden
Ein zentraler Punkt des Data Act sind schrittweise sinkende Wechselentgelte. Ab dem 12. Januar 2027 dürfen Anbieter grundsätzlich keine Wechselentgelte mehr verlangen. Bis dahin dürfen sie solche Entgelte nur in dem gesetzlich vorgegebenen, schrittweise eingeschränkten Rahmen erheben.
In der Vertragsprüfung solltest du deshalb genau unterscheiden:
- Entgelte für die reguläre Nutzung des Cloud-Dienstes
- Entgelte für zusätzliche, individuell beauftragte Beratungs- oder Projektleistungen
- Kosten für Datenaufbereitung, wenn du besondere Formate oder Zusatzleistungen verlangst
- Entgelte für Datenexport, Datenübertragung und technische Unterstützung im Wechselprozess
- pauschale Ausstiegs-, Kündigungs- oder Deinstallationsgebühren
Besonders kritisch sind Klauseln, die für Daten-Egress, API-Nutzung, Exportjobs oder Herausgabeunterstützung pauschale und nicht nachvollziehbare Preise vorsehen. Auch wenn ein Anbieter weiterhin individuell vereinbarte Migrationsleistungen anbieten darf, sollte er den gesetzlich geschuldeten Wechselprozess nicht künstlich in kostenpflichtige Zusatzpakete verlagern.
Fordere eine transparente Preislogik. Der Vertrag sollte ausweisen, welche Leistungen im Rahmen der gesetzlichen Wechselpflicht erbracht werden und welche zusätzlichen Leistungen separat beauftragt werden können. Vereinbare nach Möglichkeit Obergrenzen, Abrechnungsgrundlagen und ein vorheriges Freigabeverfahren für Zusatzaufwände.
Sicherheitsklauseln für die Migrationsphase
Ein Cloud-Wechsel ist ein Sicherheitsereignis. Daten werden exportiert, Zugriffsrechte erweitert, Schnittstellen aktiviert und parallele Betriebsphasen eingerichtet. Genau in dieser Phase entstehen Risiken durch Fehlkonfigurationen, unvollständige Löschungen oder unkontrollierte Kopien.
Prüfe deshalb, ob der Vertrag für den Exit mindestens diese Sicherheitsanforderungen enthält:
- verschlüsselte Übertragung und sichere Bereitstellung der Exportdaten
- klare Regelungen zu Verschlüsselungsschlüsseln und Schlüsselübergabe
- rollenbasierte Zugriffsrechte für Migrationspersonal
- Protokollierung von Exporten, Zugriffen und Löschvorgängen
- Benennung von Unterauftragnehmern, die an der Migration beteiligt sind
- Meldewege für Sicherheitsvorfälle während der Übergangsphase
- Löschkonzept für Produktivdaten, Testkopien, Backups und temporäre Migrationsdateien
- schriftliche Bestätigung der Löschung nach Ablauf vereinbarter Fristen
Gerade bei Backups ist Präzision erforderlich. Eine sofortige physische Löschung jeder Sicherungskopie ist technisch nicht immer realistisch. Der Anbieter sollte aber erläutern, wie lange Sicherungen vorgehalten werden, wann Daten daraus endgültig verschwinden und wie der Zugriff bis dahin ausgeschlossen wird.
Besondere Punkte bei öffentlichen Auftraggebern und EVB-IT
Vergabestellen sollten Wechselanforderungen bereits in Leistungsbeschreibung und Vertragsentwurf aufnehmen. Wird der Exit erst nach Zuschlag verhandelt, fehlt häufig die nötige Verhandlungsposition. Beschreibe deshalb Mindestanforderungen an Exportformate, Schnittstellen, Migrationsunterstützung, Sicherheitsnachweise und Löschbestätigungen von Anfang an.
Bei EVB-IT-nahen Vertragsmodellen ist zu prüfen, ob die vorgesehenen Regelungen den konkreten Cloud-Dienst ausreichend abbilden. Allgemeine Vertragsbedingungen, Service Level Agreements und Anlagen zur Auftragsverarbeitung müssen zusammenpassen. Widersprüche sind gefährlich, etwa wenn eine Anlage kurze Löschfristen verlangt, während die Cloud-Bedingungen lange Aufbewahrungszeiten oder unbestimmte Exportbeschränkungen enthalten.
Passende Seminare und Termine findest du bei uns auf cmt.de.
Checkliste für deine Vertragsprüfung
Gehe bei Neuverträgen und Bestandsverträgen diese Punkte strukturiert durch:
- Ist der betroffene Dienst als Datenverarbeitungsdienst einzuordnen?
- Gibt es ein ausdrückliches Recht auf Anbieterwechsel und Rückführung in eigene Systeme?
- Sind Ankündigungsfrist und Übergangsphase eindeutig geregelt?
- Ist der Datenumfang einschließlich Metadaten, Konfigurationen und Protokollen beschrieben?
- Sind Formate, Schnittstellen und Dokumentationen ausreichend konkret?
- Gibt es technische Unterstützung, Ansprechpartner und Eskalationsstufen?
- Sind Wechselentgelte transparent, überprüfbar und zeitlich an den Data Act angepasst?
- Ist geregelt, wie personenbezogene Daten während der Migration geschützt werden?
- Gibt es ein belastbares Lösch- und Nachweiskonzept?
- Sind Exit-Pflichten auch für Unterauftragnehmer und verbundene Anbieter abgesichert?
Der beste Zeitpunkt für eine Exit-Prüfung ist vor Vertragsabschluss. Bestehende Verträge solltest du aber ebenfalls priorisieren, insbesondere wenn sie geschäftskritische Anwendungen, große Datenmengen oder lange Bindungszeiten betreffen. So stellst du sicher, dass ein Anbieterwechsel nicht erst dann zum Problem wird, wenn er dringend notwendig ist.
Nächster Schritt
Passenden Kurs zu IT-Vertragsrecht & EVB-IT finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen