IT-Recht & Compliance
EU Data Act für vernetzte Produkte: Nutzungsdaten bereitstellen und Verträge anpassen
EU Data Act für vernetzte Produkte: Prüfe jetzt Datenzugang, Weitergabe und Vertragsklauseln für IoT, Maschinen und Fahrzeuge.
 KI-generiert
Seit dem 12. September 2025 ist der EU Data Act weitgehend anwendbar. Wenn dein Unternehmen vernetzte Maschinen, Fahrzeuge, Sensoren oder smarte Geräte herstellt, betreibt oder beschafft, reicht es nicht mehr, Datenzugänge nur technisch mitzudenken. Entscheidend ist jetzt, wer welche Nutzungsdaten erhält, auf welchem Weg sie bereitgestellt werden und welche Vertragsklauseln den Zugriff begrenzen oder absichern dürfen.
Der Data Act ist vor allem eine Verordnung für Daten, die bei der Nutzung vernetzter Produkte und damit verbundener Dienste entstehen. Er betrifft daher zahlreiche Konstellationen im IT-Einkauf und in der Vertragsgestaltung: Industrieanlagen mit Fernwartung, Fuhrpark- und Telematiksysteme, intelligente Messsysteme, Gebäudetechnik, medizinische Geräte, landwirtschaftliche Maschinen und vernetzte Fahrzeuge.
Für dich als Hersteller, Betreiber, Beschaffungsstelle oder Rechtsverantwortliche bedeutet das: Prüfe Datenflüsse und Vertragsmuster nicht isoliert. Technische Schnittstellen, Datenschutz, Geschäftsgeheimnisse, IT-Sicherheit und Vergabeverträge müssen zusammenpassen.
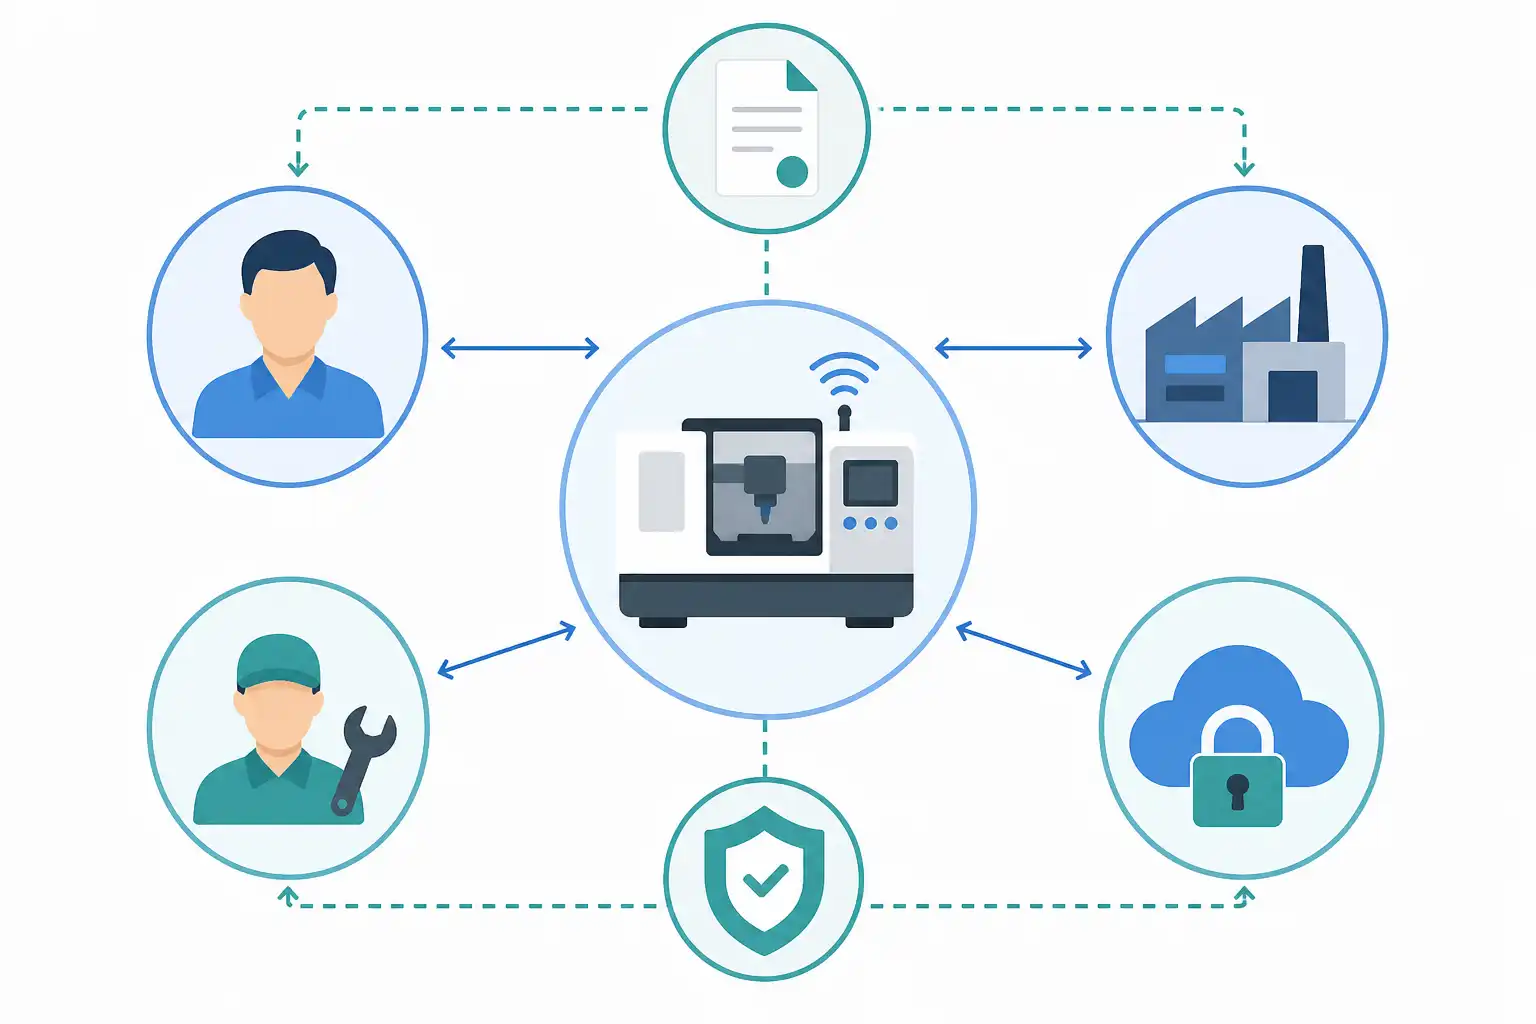
Infografik zu EU Data Act für vernetzte Produkte: Nutzungsdaten bereitstellen und Verträge anpassen (KI-generiert).
Welche Produkte und Daten erfasst der Data Act?
Ein „vernetztes Produkt“ ist ein körperlicher Gegenstand, der Daten über seine Nutzung oder Umgebung erlangt, erzeugt oder erhebt und diese Daten über einen elektronischen Kommunikationsdienst, eine physische Verbindung oder einen Gerätezugang übermitteln kann. Entscheidend ist, dass die Daten nicht nur lokal im Gerät verbleiben.
Typische Beispiele sind:
- Produktionsmaschinen mit Sensorik und Fernwartungszugang
- Fahrzeuge mit Telematik- und Diagnosedaten
- intelligente Heizungs-, Energie- und Gebäudesteuerung
- vernetzte Medizinprodukte
- Land- und Baumaschinen
- Wearables und smarte Haushaltsgeräte
- IoT-Komponenten in Logistik und Lagerhaltung
Erfasst sind grundsätzlich Produktdaten und Daten verbundener Dienste, soweit sie bei der Nutzung erzeugt werden und für den Dateninhaber ohne Weiteres verfügbar sind. Dazu können auch relevante Metadaten gehören, etwa Zeitpunkte, Datenformate oder technische Parameter.
Nicht jede Information fällt darunter. Abgeleitete oder erschlossene Daten, also etwa interne Analysen, Prognosen, komplexe Auswertungen oder speziell entwickelte KI-Erkenntnisse, müssen nicht automatisch herausgegeben werden. Gerade an dieser Grenze entstehen in der Praxis Konflikte. Deshalb solltest du Datenkategorien sauber trennen und nicht pauschal von „allen Gerätedaten“ sprechen.
Wer darf Nutzungsdaten verlangen?
Ausgangspunkt ist der Nutzer des vernetzten Produkts. Das kann je nach Vertragsmodell die Käuferin, der Käufer, Leasingnehmer, Mieter oder sonstige rechtmäßige Nutzer sein. Der Nutzer soll Zugang zu den Daten erhalten, die bei der Produktnutzung entstehen.
Der Dateninhaber ist häufig der Hersteller oder der Anbieter eines verbundenen Dienstes. Er muss Daten für den Nutzer grundsätzlich einfach, sicher, unentgeltlich und möglichst direkt bereitstellen. Idealerweise ist der Zugriff bereits technisch vorgesehen, etwa über ein Kundenportal, eine API oder einen standardisierten Export.
Der Nutzer kann außerdem verlangen, dass Daten an einen Dritten weitergegeben werden. Denkbar ist beispielsweise:
- ein unabhängiger Wartungsdienstleister
- ein Softwareanbieter für Flottenmanagement
- ein Energieberater
- ein Versicherer
- ein Anbieter für Predictive Maintenance
- ein Integrator, der Daten mehrerer Anlagen zusammenführt
Für Hersteller ist diese Weitergabe sensibel, weil dadurch bisher exklusive Datenbeziehungen aufgebrochen werden können. Dennoch darf der Dateninhaber den Zugang nicht durch unverhältnismäßige technische, organisatorische oder vertragliche Hürden praktisch vereiteln.
Bei Ausschreibungen für datenintensive Leistungen solltest du diese Konstellation früh berücksichtigen. Unser Beitrag Markterkundung vor der IT-Ausschreibung: Marktdialog rechtssicher führen zeigt, wie du technische Marktkenntnis gewinnst, ohne die spätere Vergabe zu gefährden.
Datenzugang technisch und organisatorisch vorbereiten
Der Data Act verlangt keinen bestimmten Übertragungsweg. In der Praxis genügt es aber nicht, den Anspruch abstrakt in allgemeinen Geschäftsbedingungen zu erwähnen. Du brauchst einen nachvollziehbaren Prozess vom Datenentstehen bis zur Bereitstellung.
Eine praxistaugliche Prüfung beginnt mit einer Datenflussanalyse. Kläre dabei insbesondere:
| Prüffrage | Was du konkret klären solltest |
|---|---|
| Wo entstehen Daten? | Gerät, Sensor, App, Cloud-Plattform, Fernwartungssystem oder Schnittstelle |
| Welche Daten sind verfügbar? | Rohdaten, Ereignisdaten, Konfigurationsdaten, Telemetrie und Metadaten |
| Wer ist Nutzer? | Eigentümer, Betreiber, Mieter, Leasingnehmer oder mehrere berechtigte Personen |
| Wer ist Dateninhaber? | Hersteller, Plattformbetreiber, Serviceanbieter oder Konzernunternehmen |
| Wie erfolgt der Zugang? | Portal, API, Exportdatei, lokale Schnittstelle oder automatisierte Übergabe |
| Welche Schutzinteressen bestehen? | personenbezogene Daten, Geschäftsgeheimnisse, IT-Sicherheit und Rechte Dritter |
| Welche Verträge berühren den Zugriff? | Kauf, Miete, Leasing, Wartung, SaaS, Cloud, Auftragsverarbeitung und Rahmenvertrag |
Für neue Produkte, die ab dem 12. September 2026 in Verkehr gebracht werden, gelten zusätzliche Anforderungen an die Zugänglichkeit der Daten bereits durch die Produktgestaltung. Wer jetzt Produktentwicklung, Beschaffung oder Plattformarchitektur plant, sollte APIs, Rollen- und Rechtekonzepte sowie Exportformate nicht nachträglich improvisieren.
Geschäftsgeheimnisse und IT-Sicherheit richtig schützen
Der Data Act nimmt Geschäftsgeheimnisse ernst. Ein Dateninhaber muss Informationen nicht schutzlos offenlegen, wenn dadurch berechtigte Geheimhaltungsinteressen betroffen sind. Er darf angemessene technische und organisatorische Schutzmaßnahmen verlangen. Dazu gehören etwa Zugriffsbeschränkungen, Verschlüsselung, Protokollierung, Zweckbindung, Vertraulichkeitsvereinbarungen und abgestufte Berechtigungen.
Das ist aber kein Freibrief für pauschale Ablehnungen. Wer sich auf Geschäftsgeheimnisse beruft, sollte konkret darlegen können:
- welche Daten oder Datenbestandteile geschützt sind
- warum ihre Offenlegung ein erhebliches wirtschaftliches Risiko begründet
- welche Schutzmaßnahmen notwendig und angemessen sind
- ob ein sicherer Zugang mit Einschränkungen möglich ist
Eine vollständige Verweigerung kommt nur unter engen Voraussetzungen in Betracht. Deshalb empfehlen wir, Daten nicht als einheitlichen Block zu behandeln. Häufig lässt sich ein belastbarer Mittelweg finden: Rohdaten werden bereitgestellt, sensible Parameter werden geschützt oder der Zugriff erfolgt in einer kontrollierten Umgebung.
Auch Sicherheitsanforderungen müssen konkret in Leistungsbeschreibung und Vertrag übersetzt werden. Welche Nachweise und Mindeststandards sich dafür eignen, erläutern wir in IT-Sicherheitsanforderungen ausschreiben: BSI C5, ISO 27001 und Nachweise rechtssicher fordern.
Datenschutz bleibt vollständig relevant
Der Data Act ersetzt die DSGVO nicht. Enthalten Nutzungsdaten personenbezogene Daten, brauchst du weiterhin eine tragfähige Rechtsgrundlage für Verarbeitung und Übermittlung. Das gilt etwa bei Fahrzeugdaten mit Fahrerbezug, Standortinformationen, Nutzerkonten, Zugangsprotokollen oder Leistungsdaten von Beschäftigten.
In vielen Projekten sind Daten gemischt: Ein Maschinenzustand kann zunächst rein technisch wirken, aber durch Zeitstempel, Bedienerkennung oder Zuordnung zu einem Einsatzort personenbeziehbar werden. Dann müssen Datenschutz und Data Act gemeinsam bewertet werden.
Prüfe insbesondere:
- ob personenbezogene und nicht personenbezogene Daten getrennt bereitgestellt werden können
- wer datenschutzrechtlich Verantwortlicher ist
- ob ein Auftragsverarbeitungsvertrag erforderlich ist
- wie Nutzerrechte, Löschkonzepte und Zugriffsnachweise umgesetzt werden
- ob die Datenweitergabe an Dritte transparent beschrieben ist
- ob besondere Risiken eine Datenschutz-Folgenabschätzung auslösen
Die vertragliche Rollenklärung nach Datenschutzrecht bleibt dabei unverzichtbar. Eine solide Grundlage bietet unser Beitrag Auftragsverarbeitungsvertrag (AVV): Pflichten nach Art. 28 DSGVO.
Unfaire Vertragsklauseln überprüfen
Der Data Act enthält Regeln gegen missbräuchliche Vertragsklauseln im B2B-Bereich, soweit diese einseitig gestellt wurden und den Zugang, die Nutzung oder die Weitergabe von Daten unangemessen beschränken. Betroffen sind nicht nur allgemeine Geschäftsbedingungen. Auch vorformulierte Klauseln in Rahmenverträgen, Plattformbedingungen oder Einkaufsbedingungen können kritisch sein, wenn die andere Seite ihren Inhalt nicht tatsächlich beeinflussen konnte.
Warnsignale sind insbesondere Klauseln, die:
- den Datenzugang des Nutzers vollständig ausschließen
- hohe oder unbestimmte Entgelte für gesetzlich geschuldete Zugänge vorsehen
- Datenexporte technisch oder zeitlich unverhältnismäßig begrenzen
- die Weitergabe an berechtigte Dritte pauschal verbieten
- weitgehende Nutzungsrechte an allen Kundendaten beanspruchen
- Haftung und Sicherheitsverantwortung einseitig auf den Nutzer verlagern
- Änderungen der Datenzugangsbedingungen ohne angemessene Kontrolle erlauben
Überarbeite nicht nur Neuverträge. Bestehende Muster für Kauf, Wartung, Miete, Plattformnutzung und Serviceleistungen gehören ebenfalls auf den Prüfstand. Wichtig ist eine klare Begrifflichkeit: Was sind Produktdaten? Was sind Daten verbundener Dienste? Welche Daten bleiben interne Analysen oder geschützte Informationen? Wer darf welche Daten zu welchem Zweck verwenden?
Vertragsmuster für Einkauf und Betrieb anpassen
Für den IT-Einkauf und öffentliche Auftraggeber ist der Data Act besonders wichtig, wenn ein Anbieter Daten über Anlagen oder Systeme kontrolliert, die nach der Beschaffung langfristig betrieben werden. Fehlen klare Rechte, drohen Abhängigkeiten bei Wartung, Anbieterwechsel und Weiterentwicklung.
In Verträgen solltest du mindestens regeln:
- Datenkategorien und Datenquellen
- Nutzer- und Rollenmodell
- Bereitstellungsweg, Formate und Schnittstellen
- Aktualität, Verfügbarkeit und Dokumentation der Daten
- Verfahren für Weitergabeverlangen an Dritte
- Schutz von Geschäftsgeheimnissen und Sicherheitsmaßnahmen
- Datenschutzrollen und Umgang mit gemischten Datenbeständen
- Entgelte, soweit gesetzlich zulässig
- Support, Störungen und Eskalationswege
- Datenportabilität, Exit und Übergabe beim Vertragsende
Bei Cloud- und Plattformmodellen darfst du den Data Act nicht auf die Geräteebene verkürzen. Die Verordnung enthält auch Vorgaben zum Wechsel zwischen Datenverarbeitungsdiensten. Prüfe deshalb Exit-Regelungen, technische Migrationshilfe und mögliche Wechselhindernisse. Dazu passt unser Ratgeber EU Data Act: Cloud-Verträge zu Wechselpflichten und Exit-Klauseln prüfen.
Checkliste für die nächsten Schritte
- Erfasse alle vernetzten Produkte und verbundenen Dienste im Verantwortungsbereich.
- Dokumentiere, welche Nutzungsdaten entstehen und wo sie technisch verfügbar sind.
- Bestimme Nutzer, Dateninhaber und mögliche empfangsberechtigte Dritte.
- Prüfe, ob Datenzugänge direkt, sicher und in nutzbaren Formaten möglich sind.
- Bewerte personenbezogene Daten, Geschäftsgeheimnisse und Sicherheitsrisiken getrennt.
- Überarbeite Vertragsmuster zu Datenzugang, Weitergabe, Nutzungsrechten und Haftung.
- Beziehe Fachbereiche, IT-Sicherheit, Datenschutz, Einkauf und Rechtsabteilung früh ein.
- Plane den Data Act bei neuen Ausschreibungen bereits in Leistungsbeschreibung und Wertung ein.
Der Data Act ist damit keine reine Compliance-Aufgabe für die Rechtsabteilung. Er verändert Datenarchitektur, Produktgestaltung, Serviceprozesse und Beschaffungsbedingungen. Wer Datenflüsse jetzt transparent dokumentiert und Verträge belastbar gestaltet, reduziert Streit über Wartung, Anbieterwechsel und Datenhoheit.
Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu IT-Recht & Compliance finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus IT-Recht & Compliance
-
 KI BFSG für SaaS und Software: Wann digitale Barrierefreiheit zur Pflicht wird 8 Min. Lesezeit
-
 KI E-Rechnung ab 2027: B2B-Pflichten, ERP-Umsetzung und Verträge rechtssicher vorbereiten 8 Min. Lesezeit
-
 KI KI-Transparenzpflichten ab August 2026: Chatbots und Deepfakes rechtssicher kennzeichnen 8 Min. Lesezeit