IT-Recht & Compliance
DORA-Verträge mit IKT-Dienstleistern: Pflichtklauseln und Exit-Strategien
DORA-Verträge prüfen: So sicherst du Pflichtklauseln, Auditrechte und Exit-Strategien mit IKT-Dienstleistern nach Art. 30 DORA.
 KI-generiert
Dein Finanzunternehmen nutzt seit Jahren eine Cloud-Plattform, eine SaaS-Lösung für das Kundenmanagement oder einen IT-Outsourcing-Partner. Der Vertrag ist unterschrieben, die Fachbereiche arbeiten mit dem Dienst, und die Verlängerung steht bald an. Jetzt zeigt die DORA-Prüfung: Leistungsbeschreibung, Auditrecht und Exit-Regelungen reichen nicht aus oder fehlen ganz. Genau diese Konstellation erleben wir derzeit häufig bei der Nachverhandlung bestehender IKT-Verträge.
Seit dem 17. Januar 2025 gilt der Digital Operational Resilience Act, kurz DORA, unmittelbar für Finanzunternehmen in der Europäischen Union. Die Verordnung verlangt nicht, dass du jeden Vertrag vollständig neu aufsetzt. Du musst aber sicherstellen, dass Vertragsbeziehungen mit IKT-Drittdienstleistern die Anforderungen aus Art. 30 DORA erfüllen. Das betrifft insbesondere Cloud-, SaaS-, Rechenzentrums-, Plattform-, Managed-Service- und Outsourcing-Verträge.
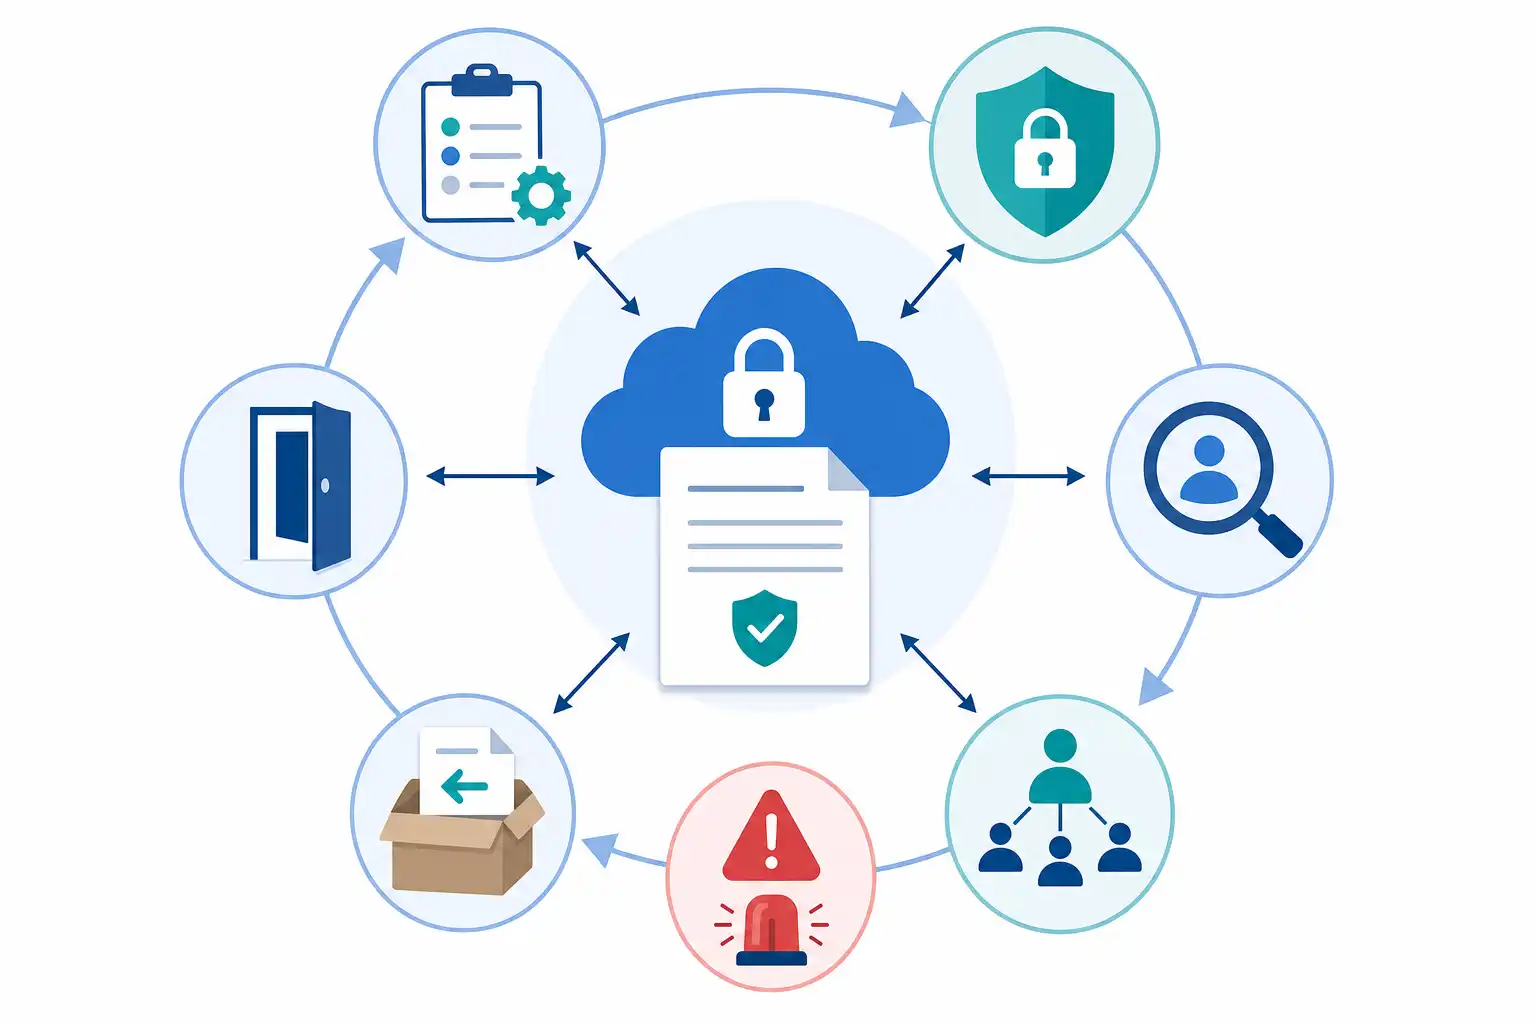
Infografik zu DORA-Verträge mit IKT-Dienstleistern: Pflichtklauseln und Exit-Strategien (KI-generiert).
Wen Art. 30 DORA betrifft
Art. 30 DORA richtet sich an Finanzunternehmen, die IKT-Dienstleistungen beziehen. Dazu zählen unter anderem Kreditinstitute, Zahlungsinstitute, Versicherungsunternehmen, Wertpapierfirmen, Kapitalverwaltungsgesellschaften und weitere regulierte Unternehmen des Finanzsektors.
Vertragspartner sind IKT-Drittdienstleister. Das kann ein globaler Cloud-Anbieter ebenso sein wie ein spezialisierter Softwareanbieter, ein IT-Systemhaus oder ein Dienstleister für Betrieb, Support und Sicherheitsleistungen.
Entscheidend ist nicht allein die Überschrift des Vertrags. Auch ein vermeintlich einfacher Softwarevertrag kann eine IKT-Dienstleistung im Sinne von DORA sein, wenn du über ihn Systeme, Daten, Infrastruktur oder Prozesse für dein Finanzunternehmen nutzt.
Für Funktionen, die als kritisch oder wichtig eingestuft sind, gelten nach Art. 30 Abs. 3 DORA zusätzliche Vertragsanforderungen. Deshalb steht vor jeder Vertragsprüfung eine belastbare Einordnung der bezogenen Leistung.
Die Vertragsprüfung beginnt mit der Leistungsbeschreibung
Viele Verträge scheitern nicht an fehlenden juristischen Klauseln, sondern an einer zu unklaren Leistungsbeschreibung. Formulierungen wie „Bereitstellung einer Cloud-Umgebung“ oder „Support nach Bedarf“ helfen dir weder bei der Risikoanalyse noch bei der Steuerung des Dienstleisters.
Der Vertrag muss die IKT-Dienstleistungen und deren Umfang klar beschreiben. Dazu gehören auch Leistungsorte, Datenverarbeitungsorte und die vorgesehenen Betriebsmodelle. Bei Cloud- und SaaS-Verträgen solltest du insbesondere klären, welche Komponenten tatsächlich genutzt werden und welche Daten dort verarbeitet werden.
Eine praxistaugliche Leistungsbeschreibung beantwortet mindestens diese Fragen:
- Welche Anwendung, Infrastruktur oder Betriebsleistung wird erbracht?
- Welche Geschäftsprozesse und welche Organisationseinheiten nutzen die Leistung?
- Welche Daten verarbeitet der Dienstleister, insbesondere personenbezogene, vertrauliche oder geschäftskritische Daten?
- In welchen Ländern werden Daten gespeichert, verarbeitet oder administriert?
- Welche Service-Level gelten für Verfügbarkeit, Reaktionszeiten, Wiederherstellung und Support?
- Welche Leistungen erbringt der Dienstleister selbst, welche Unterauftragnehmer?
- Welche technischen und organisatorischen Sicherheitsmaßnahmen sind geschuldet?
Achte darauf, dass Anlagen, Leistungsbeschreibungen und Datenschutzvereinbarungen nicht widersprüchlich sind. Wenn der Hauptvertrag eine Verarbeitung innerhalb der EU vorsieht, die Cloud-Anlage aber weltweite Supportzugriffe ermöglicht, ist das kein bloßes redaktionelles Detail. Es ist ein Steuerungs- und Compliance-Risiko.
Pflichtinhalte nach Art. 30 DORA im Überblick
Art. 30 Abs. 2 DORA verlangt für sämtliche vertraglichen Vereinbarungen über IKT-Dienstleistungen bestimmte Mindestinhalte. Für kritische oder wichtige Funktionen erweitert Art. 30 Abs. 3 DORA den Katalog.
| Prüffeld | Was der Vertrag regeln sollte |
|---|---|
| Leistungen | Klare Beschreibung der IKT-Leistungen, ihrer Qualität und ihres Umfangs |
| Leistungsorte | Angabe der Regionen, Länder oder sonstigen Orte der Leistungserbringung und Datenverarbeitung |
| Datenschutz | Regelungen zur Verfügbarkeit, Authentizität, Integrität, Vertraulichkeit und Sicherheit von Daten |
| Unterstützung | Mitwirkung des Dienstleisters bei IKT-Vorfällen zu angemessenen Kosten oder ohne Zusatzkosten, soweit vereinbart |
| Unterauftragnehmer | Bedingungen für den Einsatz, die Überwachung und den Wechsel von Unterauftragnehmern |
| Kündigung | Kündigungsrechte und Bedingungen für die Vertragsbeendigung |
| Zusammenarbeit mit Behörden | Unterstützung bei Anforderungen zuständiger Behörden und Abwicklungsbehörden |
| Audit und Zugang | Zugangs-, Prüfungs- und Auditrechte für das Finanzunternehmen, Prüfer und zuständige Behörden |
| Exit | Regelungen für Kündigung, Übergang, Datenrückgabe, Migration und Fortführung kritischer Leistungen |
Bei kritischen oder wichtigen Funktionen kommen unter anderem präzisere Anforderungen an Service-Level, Berichtspflichten, Notfallunterstützung, Testbeteiligung und Exit-Vorkehrungen hinzu. Auch die Möglichkeit, die vertraglichen Regelungen an regulatorische Änderungen anzupassen, sollte berücksichtigt werden.
Audit- und Zugriffsrechte dürfen nicht nur auf dem Papier stehen
Auditklauseln sind einer der häufigsten Streitpunkte bei Standardverträgen großer Cloud- und SaaS-Anbieter. Der Anbieter verweist häufig auf Zertifikate, Prüfberichte oder gemeinsam organisierte Audits. Solche Nachweise können sinnvoll sein, ersetzen aber nicht automatisch ein angemessenes Prüfungsrecht.
DORA verlangt, dass das Finanzunternehmen, von ihm beauftragte Dritte und die zuständigen Behörden Zugangs-, Inspektions- und Auditmöglichkeiten erhalten. Bei kritischen oder wichtigen Funktionen müssen diese Rechte besonders wirksam ausgestaltet sein.
In der Vertragsverhandlung solltest du daher nicht nur nach einem „Auditrecht“ suchen. Prüfe die praktische Ausübung:
- Wer darf prüfen: internes Audit, externe Prüfer, Konzernprüfer, Aufsicht?
- Welche Informationen und Systeme sind zugänglich?
- Sind Vor-Ort-Prüfungen grundsätzlich möglich?
- Welche Vorankündigungsfristen gelten?
- Gibt es unangemessene Mengenbegrenzungen oder Gebühren?
- Darfst du Prüfberichte, Zertifikate und Ergebnisse von Schwachstellenscans einsehen?
- Ist ein abgestuftes Vorgehen geregelt, etwa Dokumentenprüfung, Remote-Audit und Vor-Ort-Prüfung?
- Kann eine Behörde ihre Rechte unmittelbar oder über dich ausüben?
Ein ausschließliches Recht auf jährliche Zertifikate ist regelmäßig zu eng, wenn die Leistung eine kritische oder wichtige Funktion unterstützt. Umgekehrt muss auch nicht jede Prüfung sofort als Vor-Ort-Audit stattfinden. Entscheidend ist ein risikoorientiertes Modell, das dir bei konkretem Anlass wirksame Kontrolle ermöglicht.
Unterauftragnehmer transparent und steuerbar machen
Kaum ein moderner IKT-Dienstleister erbringt alle Leistungen allein. Cloud-Anbieter nutzen Rechenzentren, Supportgesellschaften, Sicherheitsdienstleister und weitere Konzerngesellschaften. Deshalb ist eine Klausel wie „Unterauftragnehmer dürfen eingesetzt werden“ nicht ausreichend.
Du brauchst Transparenz darüber, welche Unterauftragnehmer wesentliche Teile der Leistung erbringen. Der Vertrag sollte regeln, unter welchen Bedingungen der Dienstleister weitere Unterauftragnehmer einsetzen oder bestehende Unterauftragnehmer austauschen darf.
Wichtig sind insbesondere:
- Information über wesentliche Unterauftragnehmer und deren Leistungsanteile
- Vorherige Mitteilung bei geplanten wesentlichen Änderungen
- Eine angemessene Möglichkeit, Risiken zu bewerten
- Widerspruchs- oder Kündigungsrechte bei nicht akzeptablen Änderungen
- Verpflichtung des Hauptdienstleisters, DORA-relevante Pflichten an Unterauftragnehmer weiterzugeben
- Fortbestehende Verantwortung des Hauptdienstleisters für seine Unterauftragnehmer
Bei globalen Cloud-Verträgen ist eine individuelle Zustimmung zu jedem technischen Dienstleisterwechsel oft nicht durchsetzbar. Dann kommt es auf ein tragfähiges Änderungsverfahren an. Dieses muss dir ausreichend Zeit geben, Auswirkungen auf Daten, Sicherheit, Leistungsorte und kritische Prozesse zu prüfen.
Exit-Strategien: Der Vertrag muss den Wechsel ermöglichen
Ein Exit ist nicht erst bei einer Kündigung relevant. Du brauchst ihn auch für Szenarien wie schwere Leistungsstörungen, wiederholte Sicherheitsvorfälle, einen Kontrollwechsel beim Dienstleister, erhebliche Vertragsverstöße oder regulatorische Anforderungen.
DORA verlangt insbesondere bei kritischen oder wichtigen Funktionen, dass Exit-Strategien im Vertrag und in deiner eigenen Steuerung angelegt sind. Dabei geht es nicht um eine abstrakte Aussage, dass Daten „bei Vertragsende herausgegeben“ werden. Du musst klären, wie der Übergang tatsächlich funktioniert.
Eine belastbare Exit-Regelung enthält mindestens:
- Kündigungsrechte bei wesentlichen Verstößen, Sicherheitsmängeln und regulatorischen Hindernissen
- Klare Pflichten zur Datenherausgabe in einem nutzbaren, dokumentierten und möglichst interoperablen Format
- Fristen für Datenexport, Übergabe und sichere Löschung
- Unterstützung bei Migration, Parallelbetrieb und Wissenstransfer
- Regelungen zu Kosten und Tagessätzen für Exit-Unterstützung
- Fortführung der Leistungen während einer Übergangsphase
- Übergabe von Konfigurationen, Schnittstellenbeschreibungen, Protokollen und betrieblicher Dokumentation
- Nachweis über die Löschung oder Rückgabe von Daten nach Abschluss des Exits
Besonders kritisch sind proprietäre Datenmodelle, fehlende Exportfunktionen und Abhängigkeiten von individuellen Konfigurationen. Prüfe deshalb früh, ob Daten und Einstellungen tatsächlich exportiert werden können. Ein vertraglicher Anspruch hilft wenig, wenn die technische Umsetzung Monate dauert oder nur unvollständige Daten liefert.
Exit und Resilienz regelmäßig testen
DORA verlangt nicht nur Vertragsklauseln, sondern ein wirksames Management von IKT-Drittparteirisiken. Dazu gehört, dass du Annahmen überprüfst. Kann dein Unternehmen Daten aus der SaaS-Lösung exportieren? Funktioniert die Wiederherstellung? Ist ein alternativer Dienstleister vorbereitet? Kennen Fachbereich, IT, Einkauf, Datenschutz und Recht ihre Rollen?
Ein Exit-Test muss nicht immer eine vollständige Migration in eine andere Plattform sein. Sinnvoll sind abgestufte Tests. Du kannst zunächst Datenexporte und Importfähigkeit prüfen, anschließend Notfallkontakte und Übergabeprozesse testen und bei besonders kritischen Leistungen einen realitätsnahen Migrations- oder Parallelbetriebsszenario durchführen.
Dokumentiere dabei nicht nur den technischen Erfolg. Halte auch fest, welche Vertragsklauseln praktisch unklar waren, welche Kosten entstanden sind und wo der Dienstleister nicht rechtzeitig unterstützen konnte. Diese Erkenntnisse gehören in die Nachverhandlung und in dein Drittparteirisikomanagement.
Checkliste für die Nachverhandlung bestehender Verträge
Bevor du in die Verhandlung gehst, solltest du Vertrag, Anlagen und gelebte Praxis zusammen betrachten:
- Ist die bezogene IKT-Leistung vollständig und aktuell beschrieben?
- Wurde die unterstützte Funktion als kritisch oder wichtig bewertet?
- Sind Leistungsorte, Datenverarbeitungsorte und Remote-Zugriffe nachvollziehbar geregelt?
- Enthält der Vertrag belastbare Vorgaben zu Informationssicherheit und Vorfallunterstützung?
- Sind Audit-, Zugangs- und Informationsrechte für dich, Prüfer und Behörden ausreichend?
- Ist der Einsatz von Unterauftragnehmern transparent und kontrollierbar?
- Gibt es angemessene Kündigungsrechte bei erheblichen Risiken und Verstößen?
- Sind Datenrückgabe, Löschung, Migrationshilfe und Übergangsleistungen konkret vereinbart?
- Wurde die technische Umsetzbarkeit des Exits geprüft oder getestet?
- Passen Vertrag, Datenschutzvereinbarung, Informationssicherheitsvorgaben und interne Auslagerungsdokumentation zusammen?
Bei uns sehen wir oft, dass eine strukturierte Gap-Analyse den größten Fortschritt bringt. Statt mit einer langen Wunschliste in die Verhandlung zu starten, priorisierst du zunächst regulatorisch zwingende Lücken und danach die Klauseln mit hohem operativem Risiko. Passende Seminare und Termine findest du bei uns auf cmt.de.
Fazit
DORA-Verträge sind keine reine Vertragsformalität. Art. 30 DORA verlangt, dass du IKT-Dienstleister auch unter Stress, bei Sicherheitsvorfällen und im Exit wirksam steuern kannst. Prüfe deshalb nicht nur, ob eine Klausel vorhanden ist. Frage bei jeder Regelung: Können wir dieses Recht ausüben, liegen die erforderlichen Informationen vor und funktioniert der Prozess technisch wie organisatorisch?
Gerade bei bestehenden Cloud-, SaaS- und Outsourcing-Verträgen lohnt sich eine frühzeitige, priorisierte Nachverhandlung. So verbesserst du nicht nur die DORA-Konformität, sondern reduzierst auch reale Abhängigkeiten im IT-Betrieb.
Nächster Schritt
Passenden Kurs zu IT-Recht & Compliance finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus IT-Recht & Compliance
-
 KI BFSG für SaaS und Software: Wann digitale Barrierefreiheit zur Pflicht wird 8 Min. Lesezeit
-
 KI EU Data Act für vernetzte Produkte: Nutzungsdaten bereitstellen und Verträge anpassen 8 Min. Lesezeit
-
 KI E-Rechnung ab 2027: B2B-Pflichten, ERP-Umsetzung und Verträge rechtssicher vorbereiten 8 Min. Lesezeit