IT-Vertragsrecht & EVB-IT
EUDI-Wallet ausschreiben: Interoperabilität, Datenschutz und Haftung rechtssicher regeln
EUDI-Wallet ausschreiben: So regelst du Interoperabilität, Datenschutz und Haftung für Wallet-Komponenten rechtssicher.
 KI-generiert
Eine Behörde will Bürgerinnen und Bürgern künftig digitale Nachweise in einer EUDI-Wallet bereitstellen. Gleichzeitig soll ein Fachverfahren Nachweise prüfen können, die von unterschiedlichen Wallets vorgelegt werden. Im Projektteam steht schnell die Frage im Raum: Beschaffen wir nur eine technische Komponente, einen Verifikationsdienst oder eine vollständige Plattform? Die Antwort entscheidet nicht nur über den Zuschnitt der Ausschreibung, sondern auch über Datenschutzpflichten, Sicherheitsvorgaben, Verantwortlichkeiten und spätere Wechselmöglichkeiten.
Die European Digital Identity Wallet, kurz EUDI-Wallet, ist Teil des weiterentwickelten europäischen Rahmens für digitale Identitäten. Sie soll es ermöglichen, Identitätsdaten und digitale Nachweise sicher zu verwalten, gezielt vorzulegen und deren Echtheit zu prüfen. Für Vergabestellen, IT-Einkauf und Rechtsverantwortliche bedeutet das: Die Beschaffung darf nicht bei allgemeinen Formulierungen wie „Wallet-kompatibel“ oder „eIDAS-konform“ stehen bleiben. Solche Begriffe beschreiben ein Ziel, aber keine prüfbare Leistung.
Entscheidend ist eine Leistungsbeschreibung, die den konkreten Einsatzfall, die beteiligten Rollen und die technischen sowie rechtlichen Anforderungen miteinander verbindet.
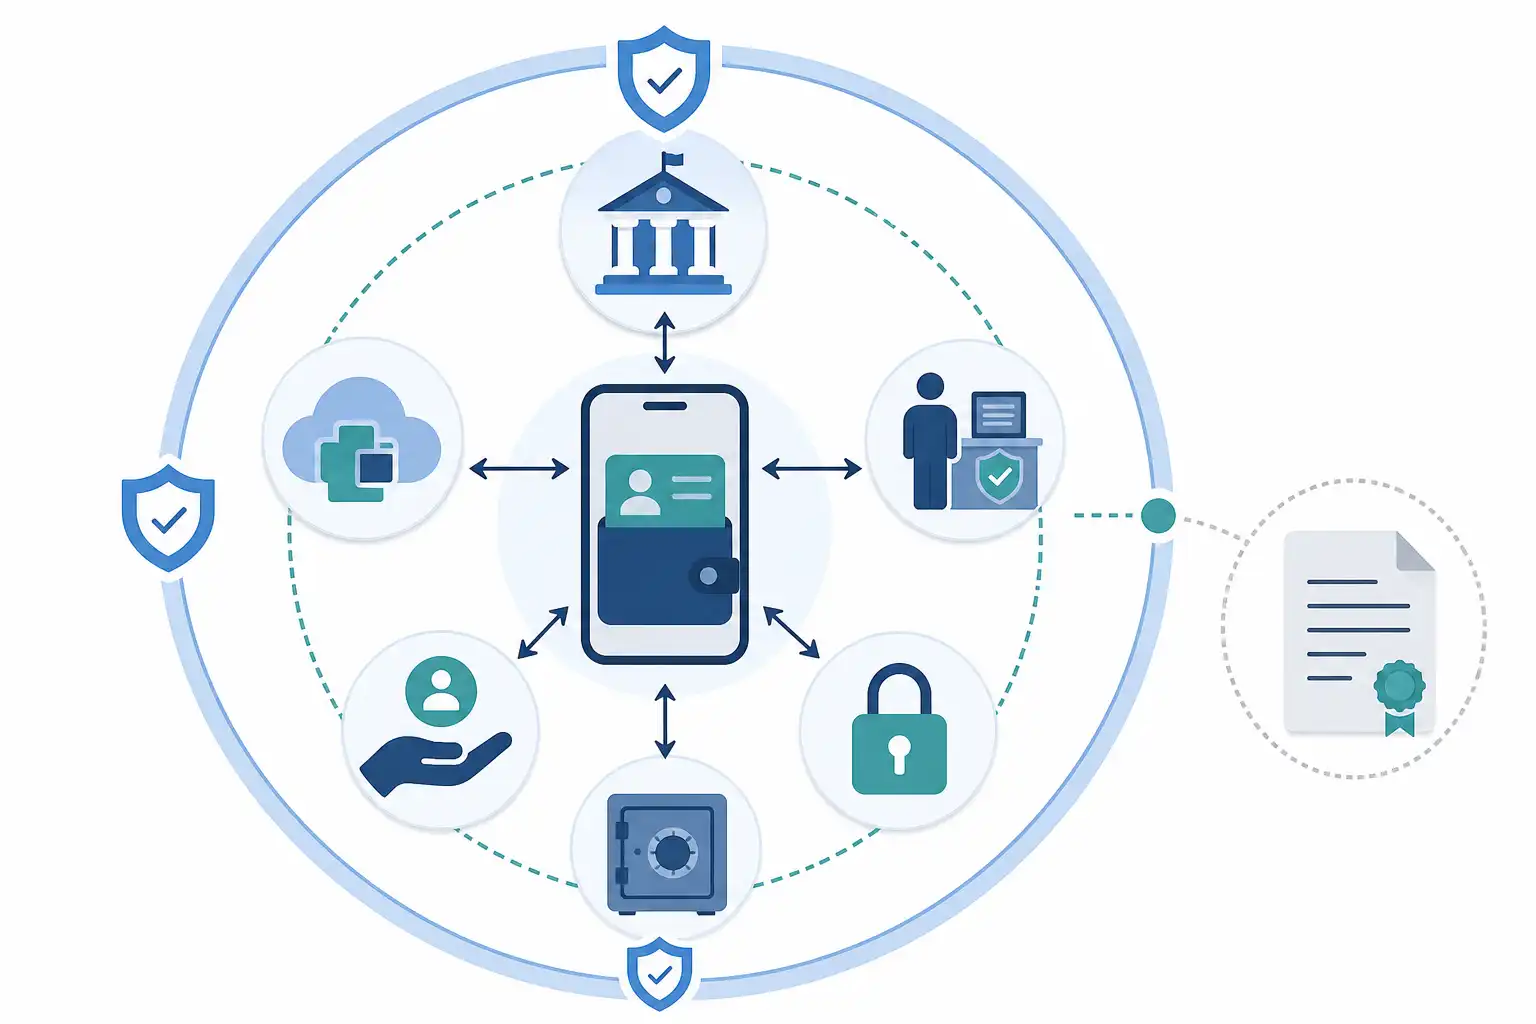
Infografik zu EUDI-Wallet ausschreiben: Interoperabilität, Datenschutz und Haftung rechtssicher regeln (KI-generiert).
Zuerst den Beschaffungsgegenstand sauber abgrenzen
EUDI-Wallet-Projekte bestehen oft aus mehreren Bausteinen. Diese können zusammen vergeben oder in getrennten Losen beschafft werden. Typische Leistungen sind:
- Entwicklung, Anpassung oder Betrieb einer Wallet-Anwendung
- Bereitstellung digitaler Nachweise durch einen Aussteller
- Prüfung vorgelegter Nachweise durch einen Verifikationsdienst
- Anbindung an Register, Fachverfahren und Identitätsquellen
- Bereitstellung von Schnittstellen, Administrationsfunktionen und Protokollierung
- Sicherheitsbetrieb, Incident Management und Support
- Migrations-, Exit- und Übergabeleistungen
Diese Bausteine haben unterschiedliche Risikoprofile. Eine Wallet-Anwendung verarbeitet besonders schutzwürdige Identitäts- und Nachweisdaten unmittelbar auf dem Endgerät der Nutzenden. Ein Verifikationsdienst muss prüfen, welche Informationen er tatsächlich benötigt und welche Nachweise er akzeptiert. Ein Aussteller wiederum trägt Verantwortung für die korrekte Erzeugung und Aktualisierung der von ihm ausgegebenen Nachweise.
Für die Vergabe solltest du deshalb nicht allein nach Produktkategorien unterscheiden. Beschreibe die fachliche Rolle des Auftragnehmers. Ist er Softwarelieferant, Integrator, Betreiber, Unterauftragnehmer oder verarbeitet er personenbezogene Daten im Auftrag? Übernimmt er eigene Entscheidungsbefugnisse über Zwecke und Mittel der Verarbeitung, kann eine reine Auftragsverarbeitung zu kurz greifen.
Die grundsätzliche Einordnung von IT-Leistungen, Leistungsphasen und Vertragsrisiken behandeln wir auch im Beitrag IT-Leistungen ausschreiben: von der Planung zum Vertrag.
Interoperabilität als überprüfbare Anforderung formulieren
Interoperabilität ist der Kern einer EUDI-Wallet-Beschaffung. Eine Wallet oder ein Verifikationsdienst darf nicht nur innerhalb eines einzelnen Herstellerökosystems funktionieren. Die Lösung muss mit den europäischen Vorgaben, den einschlägigen technischen Spezifikationen und den für den jeweiligen Anwendungsfall vorgesehenen Schnittstellen vereinbar sein.
In der Leistungsbeschreibung reicht es nicht aus, pauschal die Einhaltung aktueller Standards zu verlangen. Formuliere stattdessen, welche Interoperabilitätsergebnisse der Auftragnehmer liefern muss. Dazu gehören insbesondere:
- Unterstützung der für den Anwendungsfall relevanten Nachweisformate und Protokolle
- sichere Ausgabe, Vorlage und Prüfung digitaler Nachweise
- Kompatibilität mit Wallets und Verifikationskomponenten anderer berechtigter Anbieter
- dokumentierte Schnittstellen einschließlich Datenmodellen, Versionierung und Fehlercodes
- Testbarkeit mit Referenzumgebungen oder interoperablen Testfällen
- nachvollziehbare Behandlung von Versionswechseln technischer Spezifikationen
- Vermeidung proprietärer Abhängigkeiten bei Kernfunktionen und Datenformaten
Wichtig ist die Trennung zwischen Mindestanforderungen und Wertung. Mindestanforderungen müssen bei Angebotsabgabe erfüllt oder zu einem klar bestimmten Zeitpunkt nachweisbar erreichbar sein. Zusätzliche Qualität kann etwa über nachvollziehbare Migrationskonzepte, Testautomatisierung, offene Schnittstellendokumentation oder belastbare Betriebskonzepte bewertet werden.
Eine produktneutrale Beschreibung schützt nicht davor, konkrete technische Anforderungen zu stellen. Sie verlangt aber, dass Anforderungen durch den Bedarf gedeckt und sachlich begründet sind. Wenn du bestimmte Standards, Bibliotheken oder Zertifikate nennst, solltest du ihre Funktion im System erklären und gleichwertige Nachweise dort zulassen, wo das Vergaberecht dies erfordert.
Für die Vorbereitung kann eine strukturierte Markterkundung sinnvoll sein. Sie hilft, Reifegrade, Schnittstellenangebote und realistische Umsetzungszeiten zu verstehen, ohne einzelnen Unternehmen einen unzulässigen Vorteil zu verschaffen. Worauf du dabei achten musst, erläutern wir in Markterkundung vor der IT-Ausschreibung: Marktdialog rechtssicher führen.
Datenminimierung nicht erst im Datenschutzkonzept behandeln
Wallet-Lösungen versprechen, dass Nutzende Daten selektiv vorlegen können. Dieser Anspruch muss in der Beschaffung konkret werden. Andernfalls entsteht leicht ein System, das bei jeder Prüfung mehr Daten übermittelt, speichert oder verknüpft als fachlich erforderlich.
Lege für jeden Nutzungsvorgang fest:
- Welcher fachliche Zweck besteht?
- Welche Eigenschaft muss nachgewiesen werden?
- Genügt eine Bestätigung, etwa Volljährigkeit oder Wohnsitz in einer Kommune?
- Welche Daten dürfen beim Verifikationsdienst anfallen?
- Welche Protokolldaten sind für Sicherheit, Nachweisbarkeit und Fehleranalyse erforderlich?
- Wie lange dürfen diese Daten gespeichert werden?
- Wer darf auf Betriebs- und Prüfprotokolle zugreifen?
Eine Altersprüfung muss beispielsweise nicht zwingend das vollständige Geburtsdatum oder weitere Identitätsdaten offenlegen. Die Leistungsbeschreibung sollte deshalb verlangen, dass Nachweise auf die erforderliche Aussage beschränkt werden können, soweit dies technisch und rechtlich vorgesehen ist.
Datenschutz muss außerdem die gesamte Datenkette erfassen. Dazu gehören Endgerät, Wallet-Komponente, Aussteller, Verifikationsdienst, Fachverfahren, Supportsystem, Monitoring und gegebenenfalls Cloud-Infrastruktur. Besonders sorgfältig ist zu prüfen, ob Telemetrie, Fehlerberichte oder zentrale Analysedienste Personenbezug herstellen können.
Wenn Auftragnehmer personenbezogene Daten im Auftrag verarbeiten, gehören die Anforderungen aus Art. 28 DSGVO in einen belastbaren Auftragsverarbeitungsvertrag. Praktische Hinweise dazu findest du in unserem Beitrag Auftragsverarbeitungsvertrag (AVV): Pflichten nach Art. 28 DSGVO.
Sicherheitsarchitektur und Nachweise verbindlich machen
Bei digitalen Identitäten ist Sicherheit kein Zusatzmodul. Kompromittierte Schlüssel, manipulierte Nachweise oder unberechtigte Prüfungen können direkt zu Identitätsmissbrauch, unzulässigen Zugriffsentscheidungen und Vertrauensverlust führen.
Beschreibe daher nicht nur allgemeine Schutzziele, sondern fordere konkrete Sicherheitsleistungen. Dazu zählen ein rollenbasiertes Berechtigungskonzept, sichere Schlüsselverwaltung, Mehrparteienfreigaben für kritische Administrationstätigkeiten, Schutz vor Manipulation, Protokollierung sicherheitsrelevanter Ereignisse und geregelte Reaktionen auf Sicherheitsvorfälle.
Auch der Umgang mit Schwachstellen gehört in die Vergabeunterlagen. Vereinbare Meldewege, Priorisierung, Reaktionszeiten, Bereitstellung von Sicherheitsupdates sowie Informationen zu betroffenen Komponenten. Bei Softwarelieferungen sollte außerdem klar sein, welche Drittkomponenten eingesetzt werden, wie deren Risiken überwacht werden und wer für Updates verantwortlich ist.
Für cloudbasierte oder betriebene Komponenten musst du die Anforderungen an Verfügbarkeit, Wiederherstellung und Notfallbetrieb messbar festlegen. Gerade Verifikationsdienste können für Verwaltungsleistungen oder geschäftskritische Prozesse zentral sein. Beschreibe deshalb erwartete Servicezeiten, Wartungsfenster, Wiederanlaufverfahren und Testpflichten.
Rollen, Haftung und Verantwortlichkeiten im Vertrag zuordnen
In Wallet-Projekten treffen mehrere Rollen aufeinander: Wallet-Anbieter, Aussteller digitaler Nachweise, Verifikationsstelle, Fachverfahrensbetreiber, Hostinganbieter und Auftraggeber. Ohne eine klare Zuordnung entstehen Lücken, insbesondere bei fehlerhaften Nachweisen, Sicherheitsvorfällen oder Änderungen an Schnittstellen.
Der Vertrag sollte mindestens regeln:
- welche Leistungen der Auftragnehmer schuldet und welche Mitwirkungen du erbringst
- wer die fachliche Richtigkeit ausgegebener Nachweise verantwortet
- wer Berechtigungen zur Ausgabe und Prüfung verwaltet
- wie Widerruf, Sperrung und Aktualisierung von Nachweisen erfolgen
- wer bei Sicherheitsvorfällen informiert wird und welche Sofortmaßnahmen gelten
- welche Prüf-, Mitwirkungs- und Nachweispflichten der Auftragnehmer hat
- wie Haftung, Haftungsbegrenzungen und Versicherungsnachweise ausgestaltet sind
- wie Unterauftragnehmer eingebunden, kontrolliert und ersetzt werden
Haftungsklauseln dürfen nicht losgelöst von der tatsächlichen Risikoverteilung formuliert werden. Wenn ein Dienstleister zentrale Sicherheitsfunktionen betreibt oder Schlüsselmaterial verwaltet, passen sehr weitgehende Haftungsausschlüsse regelmäßig nicht zum Schutzbedarf. Umgekehrt braucht der Auftragnehmer klare Vorgaben, wenn Fehler aus unzutreffenden Datenquellen oder verspäteten Entscheidungen des Auftraggebers entstehen können.
Als Vertragsgrundlage kommen je nach Leistungsbild passende EVB-IT-Verträge in Betracht. Bei komplexen Einführungs- und Integrationsvorhaben ist häufig zu prüfen, ob der EVB-IT Systemvertrag die Struktur trägt. Einen Überblick über die Vertragsfamilie geben wir in EVB-IT verstehen: die Verträge im Überblick.
Exit und Wechsel schon vor dem Zuschlag absichern
EUDI-Wallet-Infrastrukturen entwickeln sich technisch und regulatorisch weiter. Ein Vertrag muss deshalb den Wechsel von Dienstleistern, Versionen oder Betriebsmodellen ermöglichen. Ein Exit ist nicht erst bei einer Kündigung relevant, sondern auch bei einem geplanten Übergang in den Eigenbetrieb oder zu einem Folgeauftragnehmer.
Fordere ein Exit-Konzept bereits mit dem Angebot oder spätestens zu einem verbindlich vereinbarten Projektzeitpunkt. Es sollte Datenexporte, Konfigurationsdokumentation, Schnittstellenspezifikationen, Betriebsdokumentation, Übergabe von Protokollen sowie Unterstützung beim Wissenstransfer umfassen. Lege fest, in welchen maschinenlesbaren Formaten Daten und Konfigurationen bereitzustellen sind. Ebenso wichtig sind Fristen, Vergütungsregeln und Mitwirkungspflichten während der Übergangsphase.
Eine gute Klausel stellt nicht nur auf die Herausgabe vorhandener Daten ab. Sie verpflichtet auch zur praktischen Nutzbarkeit der Unterlagen und zur Unterstützung bei Migrationstests. Bei kritischen Komponenten können Quellcode-Hinterlegung, Nutzungsrechte für den Störungsfall oder dokumentierte Build- und Deployment-Prozesse erforderlich sein. Ob das angemessen ist, hängt vom Leistungsgegenstand und von der Bedeutung der Lösung ab.
Checkliste vor Veröffentlichung der Vergabeunterlagen
Prüfe vor der Bekanntmachung insbesondere diese Punkte:
- Der Beschaffungsgegenstand und die Rollen aller Beteiligten sind eindeutig beschrieben.
- Fachliche Anwendungsfälle bestimmen die Daten, Nachweise und Schnittstellen.
- Interoperabilität ist über konkrete Funktionen, Tests und Dokumentationspflichten messbar.
- Datenschutzanforderungen umfassen Datenflüsse, Speicherfristen, Telemetrie und Support.
- Sicherheitsvorgaben enthalten Schlüsselmanagement, Schwachstellenprozesse und Notfallabläufe.
- Vertragsunterlagen ordnen Verantwortlichkeiten, Haftung und Unterauftragnehmer klar zu.
- Exit-Leistungen, Datenexport und Übergabeunterstützung sind verbindlich vereinbart.
- Zuschlagskriterien bewerten echte Qualitätsunterschiede und keine bloßen Werbeversprechen.
EUDI-Wallet-Lösungen verbinden Identitätsmanagement, Datenschutz, IT-Sicherheit und Vertragsrecht besonders eng. Wenn du die Anforderungen früh fachlich strukturierst und in prüfbare Leistungs- sowie Vertragspflichten übersetzt, reduzierst du spätere Abhängigkeiten und Konflikte erheblich. Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu IT-Vertragsrecht & EVB-IT finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus IT-Vertragsrecht & EVB-IT
-
 KI Managed Services ausschreiben: SLAs und EVB-IT Service rechtssicher gestalten 8 Min. Lesezeit
-
 KI EVB-IT Digital für agile IT-Projekte: Wann der Vertrag passt und worauf Auftraggeber achten müssen 8 Min. Lesezeit
-
 KI EU Data Act: Cloud-Verträge zu Wechselpflichten und Exit-Klauseln prüfen 8 Min. Lesezeit