IT-Vertragsrecht & EVB-IT
Managed Services ausschreiben: SLAs und EVB-IT Service rechtssicher gestalten
Managed Services ausschreiben: So definierst du SLAs, Security, Eskalationen und Übergaben für einen belastbaren EVB-IT-Service-Vertrag.
 KI-generiert
Der bestehende IT-Dienstleister kündigt den Betrieb der Fachanwendung zum Jahresende, während die Verwaltung rund um die Uhr erreichbar bleiben muss. Gleichzeitig verlangt die Informationssicherheit belastbare Reaktionszeiten für Sicherheitsvorfälle, und im Haus fehlen Spezialistinnen und Spezialisten für den Betrieb. Wer Managed Services ausschreiben will, muss diese Anforderungen in eine Vergabe übersetzen, die wirtschaftlich vergleichbare Angebote ermöglicht und später einen steuerbaren Vertrag trägt. Allgemeine Formulierungen wie „Betrieb nach Stand der Technik“ reichen dafür nicht aus.
Managed Services bündeln wiederkehrende Betriebsleistungen, etwa Service Desk, Monitoring, Administration, Patch-Management, Backup, Incident Response oder Security Operations. Auftraggeber kaufen dabei nicht nur Personalstunden ein, sondern definierte Ergebnisse und Prozesse. Genau darin liegt die Herausforderung: Die Leistungsbeschreibung muss dem Markt genug Raum für tragfähige Betriebskonzepte lassen, zugleich aber klar festlegen, welche Leistungen der Auftragnehmer schuldet.
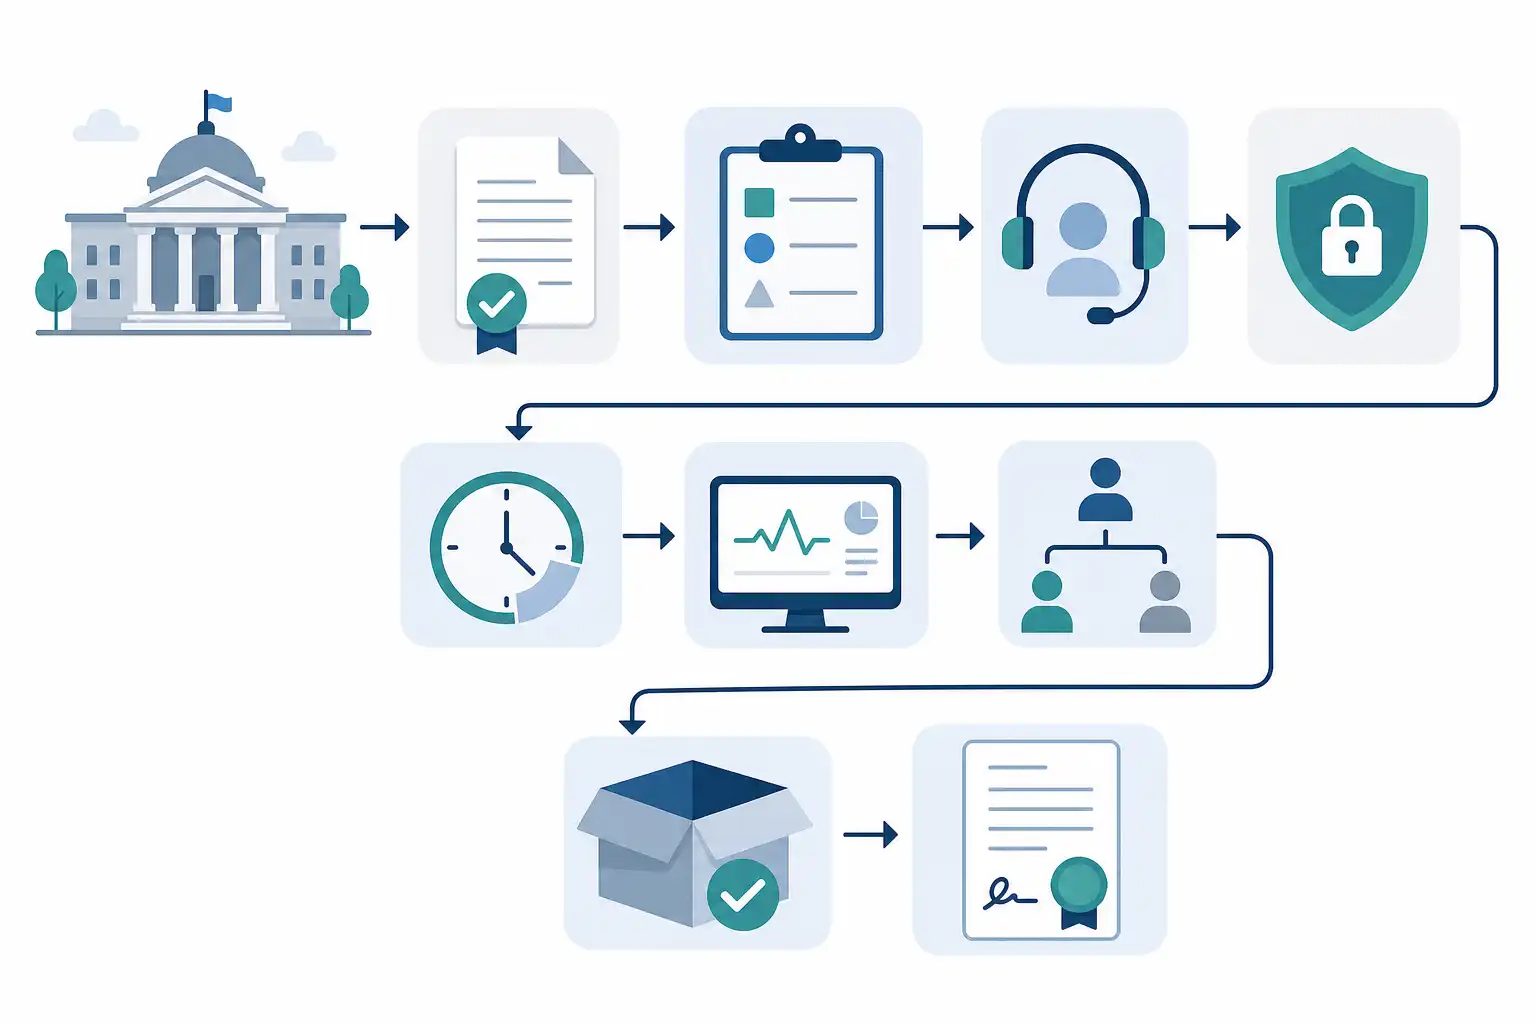
Infografik zu Managed Services ausschreiben: SLAs und EVB-IT Service rechtssicher gestalten (KI-generiert).
Managed Services vom Projekt sauber abgrenzen
Am Anfang steht die Frage, was tatsächlich vergeben wird. Managed Services betreffen typischerweise einen laufenden Betrieb mit wiederkehrenden Leistungen und vereinbarten Service Levels. Davon zu unterscheiden sind einmalige Migrations-, Einführungs- oder Optimierungsprojekte. In der Praxis gehören beide Bereiche häufig zusammen, sollten aber im Leistungsbild und im Preisblatt getrennt ausgewiesen werden.
Ein sauberer Zuschnitt kann beispielsweise diese Bausteine enthalten:
- Transition und Übernahme des bestehenden Betriebs
- Regelbetrieb einschließlich Service Desk und Monitoring
- Betriebsunterstützung für Anwendungen, Plattformen oder Infrastruktur
- Security Operations, etwa Alarmbearbeitung und Schwachstellenmanagement
- Change-, Release- und Patch-Management
- Reporting, Service-Reviews und kontinuierliche Verbesserung
- Rückgabe oder Übergabe der Leistungen zum Vertragsende
Je klarer diese Bausteine voneinander abgegrenzt sind, desto besser lassen sich Leistungen kalkulieren, abrufen und kontrollieren. Für die Vertragsgrundlage ist regelmäßig der EVB-IT Servicevertrag passend. Einen Überblick über die Vertragsfamilie findest du in unserem Beitrag „EVB-IT verstehen: die Verträge im Überblick“. Werden daneben umfangreiche Entwicklungs- oder Integrationsleistungen geschuldet, kann eine getrennte vertragliche Betrachtung erforderlich sein.
Leistungsbild aus Betriebsrealität und Risiken entwickeln
Eine gute Leistungsbeschreibung beginnt nicht mit einer Standardvorlage, sondern mit einer Bestandsaufnahme. Dokumentiere zunächst die heutige Betriebsrealität. Dazu gehören Systeme, Schnittstellen, Nutzergruppen, Betriebszeiten, vorhandene Dokumentationen, eingesetzte Werkzeuge, Berechtigungsmodelle und Abhängigkeiten zu Dritten.
Besonders wichtig ist die Trennung zwischen Verantwortlichkeit und Mitwirkung. Der Auftragnehmer kann nur Leistungen zuverlässig erbringen, wenn klar ist, worauf er Zugriff erhält und welche Entscheidungen der Auftraggeber treffen muss. Muss etwa eine Fachabteilung Änderungen freigeben, darf die dadurch entstehende Wartezeit nicht als Verstoß gegen eine Reaktions- oder Lösungszeit des Dienstleisters gewertet werden.
Für jedes Leistungspaket solltest du mindestens diese Fragen beantworten:
- Welche Systeme, Komponenten und Standorte umfasst die Leistung?
- Zu welchen Zeiten ist die Leistung geschuldet?
- Welche konkreten Tätigkeiten übernimmt der Dienstleister?
- Welche Leistungen bleiben beim Auftraggeber oder bei weiteren Dienstleistern?
- Welche Zugänge, Informationen und Entscheidungen stellt der Auftraggeber bereit?
- Welche Ergebnisse, Protokolle oder Reports sind geschuldet?
- Wie werden Mengen, etwa Tickets, Endgeräte oder Log-Quellen, erfasst?
Die Leistungsbeschreibung darf produktneutral sein, sofern ein bestimmter Hersteller oder ein bestimmtes Produkt nicht ausnahmsweise sachlich zwingend ist. Wenn bestehende Werkzeuge weitergenutzt werden sollen, beschreibe ihre Funktion und die Schnittstellen möglichst genau. Für die Beschaffung komplexer IT-Leistungen lohnt auch unser Ratgeber „IT-Leistungen ausschreiben: von der Planung zum Vertrag“.
Service Levels messbar statt nur anspruchsvoll formulieren
SLAs sind das Steuerungsinstrument eines Managed-Service-Vertrags. Sie funktionieren aber nur, wenn Begriffe, Messmethoden und Ausnahmen eindeutig festgelegt sind. „Hohe Verfügbarkeit“ oder „schnelle Störungsbeseitigung“ sind Erwartungen, aber keine überprüfbaren Vertragsleistungen.
Unterscheide mindestens zwischen Reaktionszeit, Wiederherstellungszeit und Lösungszeit. Die Reaktionszeit beginnt typischerweise mit der qualifizierten Ticketannahme. Die Wiederherstellungszeit beschreibt, wann ein Dienst wieder nutzbar ist, gegebenenfalls über einen Workaround. Die Lösungszeit endet erst mit der nachhaltigen Fehlerbeseitigung. Ob alle drei Werte erforderlich sind, hängt vom Leistungsgegenstand ab.
| Element | Klärung in der Ausschreibung |
|---|---|
| Servicezeit | Beispielsweise Geschäftszeiten, erweiterte Zeiten oder 24/7-Betrieb |
| Priorität | Kriterien für kritisch, hoch, mittel und niedrig |
| Reaktion | Zeitpunkt der fachlich qualifizierten Übernahme |
| Wiederherstellung | Zeitpunkt der Rückkehr zum vereinbarten Betriebszustand |
| Verfügbarkeit | Bezugsobjekt, Messzeitraum, Messwerkzeug und Wartungsfenster |
| Berichtswesen | Inhalte, Turnus, Rohdaten und Besprechungsformat |
Prioritäten dürfen nicht allein vom subjektiven Eindruck einzelner Nutzender abhängen. Lege nachvollziehbare Kriterien fest. Ein Ausfall einer sicherheitskritischen zentralen Anwendung kann als kritisch eingestuft werden. Eine einzelne beeinträchtigte Komfortfunktion wird häufig niedriger priorisiert. Zugleich sollte es ein Verfahren geben, um Prioritäten anhand neuer Erkenntnisse einvernehmlich anzupassen.
Bei Verfügbarkeiten ist die Berechnungsgrundlage entscheidend. Definiere, auf welchen Service sich die Quote bezieht, welche Überwachungsdaten maßgeblich sind und wie geplante Wartungen behandelt werden. Vereinbarte Wartungsfenster sollten zeitlich begrenzt, angekündigt und dokumentiert werden. Andernfalls kann eine formal hohe Verfügbarkeit am tatsächlichen Bedarf der Nutzenden vorbeigehen.
Eskalationen und Governance verbindlich regeln
Ein Ticketprozess allein ersetzt kein funktionierendes Eskalationsmodell. Gerade bei kritischen Incidents benötigen beide Seiten feste Ansprechpartner, Entscheidungswege und Kommunikationsfristen. Beschreibe daher operative, taktische und managementbezogene Eskalationsstufen.
Die operative Eskalation dient der Störungsbehebung. Sie sollte festlegen, wann technische Spezialisten, Hersteller oder weitere Dienstleister einzubeziehen sind. Die taktische Ebene klärt wiederkehrende Probleme, Maßnahmenpläne und Kapazitätsfragen. Auf Managementebene werden schwerwiegende Leistungsstörungen, Vertragsrisiken und strategische Änderungen behandelt.
Bewährt haben sich regelmäßige Service-Reviews mit festen Unterlagen. Dazu zählen SLA-Berichte, Ticketentwicklung, Ursachenanalysen schwerwiegender Störungen, offene Sicherheitsmaßnahmen, anstehende Changes und Risikobewertungen. Wichtig ist: Ein Review ist keine unverbindliche Gesprächsrunde. Vereinbarte Maßnahmen brauchen Verantwortliche, Fristen und eine Nachverfolgung.
Auch Vertragsstrafen oder Service Credits können in Betracht kommen. Sie ersetzen jedoch keine präzise Leistungssteuerung. Wenn du solche Rechtsfolgen vorsiehst, müssen Auslöser, Berechnung, Obergrenzen und das Verhältnis zu weitergehenden Ansprüchen eindeutig geregelt sein.
Security Operations und Datenschutz konkret beschreiben
Managed Services schaffen neue Zugriffswege auf produktive Systeme und häufig auch auf personenbezogene Daten. Sicherheitsanforderungen gehören deshalb nicht in einen allgemeinen Anhang, sondern in die Leistungsbeschreibung, den Vertrag und die Steuerung des Betriebs.
Bei Security Operations solltest du festlegen, welche Log-Quellen überwacht werden, welche Ereignisse der Dienstleister analysiert, welche Erstmaßnahmen er treffen darf und wann der Auftraggeber eingebunden wird. Ebenso wichtig sind Rollen und Entscheidungsbefugnisse bei Sicherheitsvorfällen. Darf der Dienstleister Systeme isolieren? Wer entscheidet über eine Abschaltung? Welche Meldungen müssen wann erfolgen?
Fordere Nachweise nur, wenn sie für den Auftragsgegenstand und das Risiko angemessen sind. Anforderungen an Informationssicherheit müssen zudem wettbewerbsoffen formuliert und überprüfbar sein. Vertiefend zeigen wir in „IT-Sicherheitsanforderungen ausschreiben: BSI C5, ISO 27001 und Nachweise rechtssicher fordern“, wie du Nachweise sachgerecht einordnest.
Verarbeitet der Dienstleister personenbezogene Daten im Auftrag, ist regelmäßig ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO erforderlich. Dieser muss zum tatsächlichen Betrieb passen, etwa bei Fernwartung, Ticketdaten, Protokollen und Backup-Systemen. Details dazu erläutern wir im Beitrag „Auftragsverarbeitungsvertrag (AVV): Pflichten nach Art. 28 DSGVO“.
Transition und Exit schon vor Zuschlag planen
Die Übernahmephase entscheidet oft darüber, ob der Betrieb stabil startet. Beschreibe deshalb Ausgangslage, Übernahmeobjekte, Dokumentationspflichten, Testphasen und Abnahmekriterien. Ein bloßer Vertragsbeginn zu einem Stichtag genügt nicht. Der künftige Dienstleister benötigt rechtzeitig Zugänge, Systeminformationen, Ansprechpartner und gegebenenfalls die Mitwirkung des bisherigen Auftragnehmers.
Plane ebenso konkret das Vertragsende. Der Dienstleister sollte Dokumentationen aktuell halten, Konfigurationen nachvollziehbar dokumentieren und Betriebsdaten in vereinbarten Formaten bereitstellen. Für die Rückgabe sind Fristen, Vergütung, Unterstützungsleistungen und Sicherheitsanforderungen festzulegen. Das reduziert Abhängigkeiten und erleichtert eine spätere Neuvergabe.
Checkliste vor der Veröffentlichung
Prüfe vor Beginn des Vergabeverfahrens insbesondere diese Punkte:
- Leistungsumfang, Systemgrenzen und Schnittstellen sind vollständig beschrieben.
- Regelbetrieb, Transition, Sonderleistungen und Exit sind getrennt bepreist.
- SLAs enthalten eindeutige Prioritäten, Messpunkte, Ausnahmen und Berichte.
- Mitwirkungsleistungen des Auftraggebers sind realistisch und terminiert.
- Sicherheitsvorgaben passen zum Schutzbedarf und sind nachweisbar.
- Datenschutzrollen und ein erforderlicher AVV sind vorbereitet.
- Eskalationswege, Ansprechpartner und Entscheidungsbefugnisse sind festgelegt.
- Zuschlagskriterien bewerten nicht nur den Preis, sondern auch Betriebskonzept, Transition und Servicequalität.
- Vertragsanlagen, Preisblatt und Leistungsbeschreibung widersprechen sich nicht.
Managed Services rechtssicher zu vergeben bedeutet, die spätere Betriebssteuerung bereits in der Ausschreibung mitzudenken. Wenn Leistungen, Schnittstellen und Qualitätsmaßstäbe klar beschrieben sind, erhalten Vergabestellen belastbarere Angebote und schaffen die Grundlage für eine partnerschaftliche, kontrollierbare Leistungserbringung. Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu IT-Vertragsrecht & EVB-IT finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus IT-Vertragsrecht & EVB-IT
-
 KI EUDI-Wallet ausschreiben: Interoperabilität, Datenschutz und Haftung rechtssicher regeln 8 Min. Lesezeit
-
 KI EVB-IT Digital für agile IT-Projekte: Wann der Vertrag passt und worauf Auftraggeber achten müssen 8 Min. Lesezeit
-
 KI EU Data Act: Cloud-Verträge zu Wechselpflichten und Exit-Klauseln prüfen 8 Min. Lesezeit