IT-Recht & Compliance
KI-Kompetenz nach Art. 4 KI-Verordnung: Schulungen, Nachweise und Verantwortlichkeiten richtig organisieren
KI-Kompetenz nach Art. 4 KI-Verordnung richtig organisieren: So schulst du Beschäftigte, regelst Verantwortlichkeiten und dokumentierst Nachweise.
 KI-generiert
Eine Fachabteilung möchte kurzfristig einen KI-Chatbot für die Erstellung von Textentwürfen einsetzen. Beschäftigte nutzen bereits private KI-Werkzeuge, Führungskräfte erwarten Produktivitätsgewinne, und der Datenschutzbeauftragte fragt nach Eingaben personenbezogener Daten. Genau in dieser Lage reicht ein allgemeiner Hinweis wie „Bitte KI verantwortungsvoll nutzen“ nicht aus. Du musst klären, wer welches System wofür verwenden darf, welche Kenntnisse dafür nötig sind und wie deine Organisation diese Kompetenz nachvollziehbar belegt.
Art. 4 der KI-Verordnung verpflichtet Anbieter und Betreiber von KI-Systemen dazu, Maßnahmen für ein ausreichendes Maß an KI-Kompetenz bei ihrem Personal und bei weiteren Personen zu treffen, die in ihrem Auftrag mit Betrieb und Nutzung von KI-Systemen befasst sind. Die Regelung gilt seit dem 2. Februar 2025. Sie betrifft nicht nur Entwickler oder Datenwissenschaftler, sondern je nach Einsatz auch Beschäftigte in Fachbereichen, Führungskräfte, IT, Einkauf, Datenschutz, Informationssicherheit und externe Dienstleister.
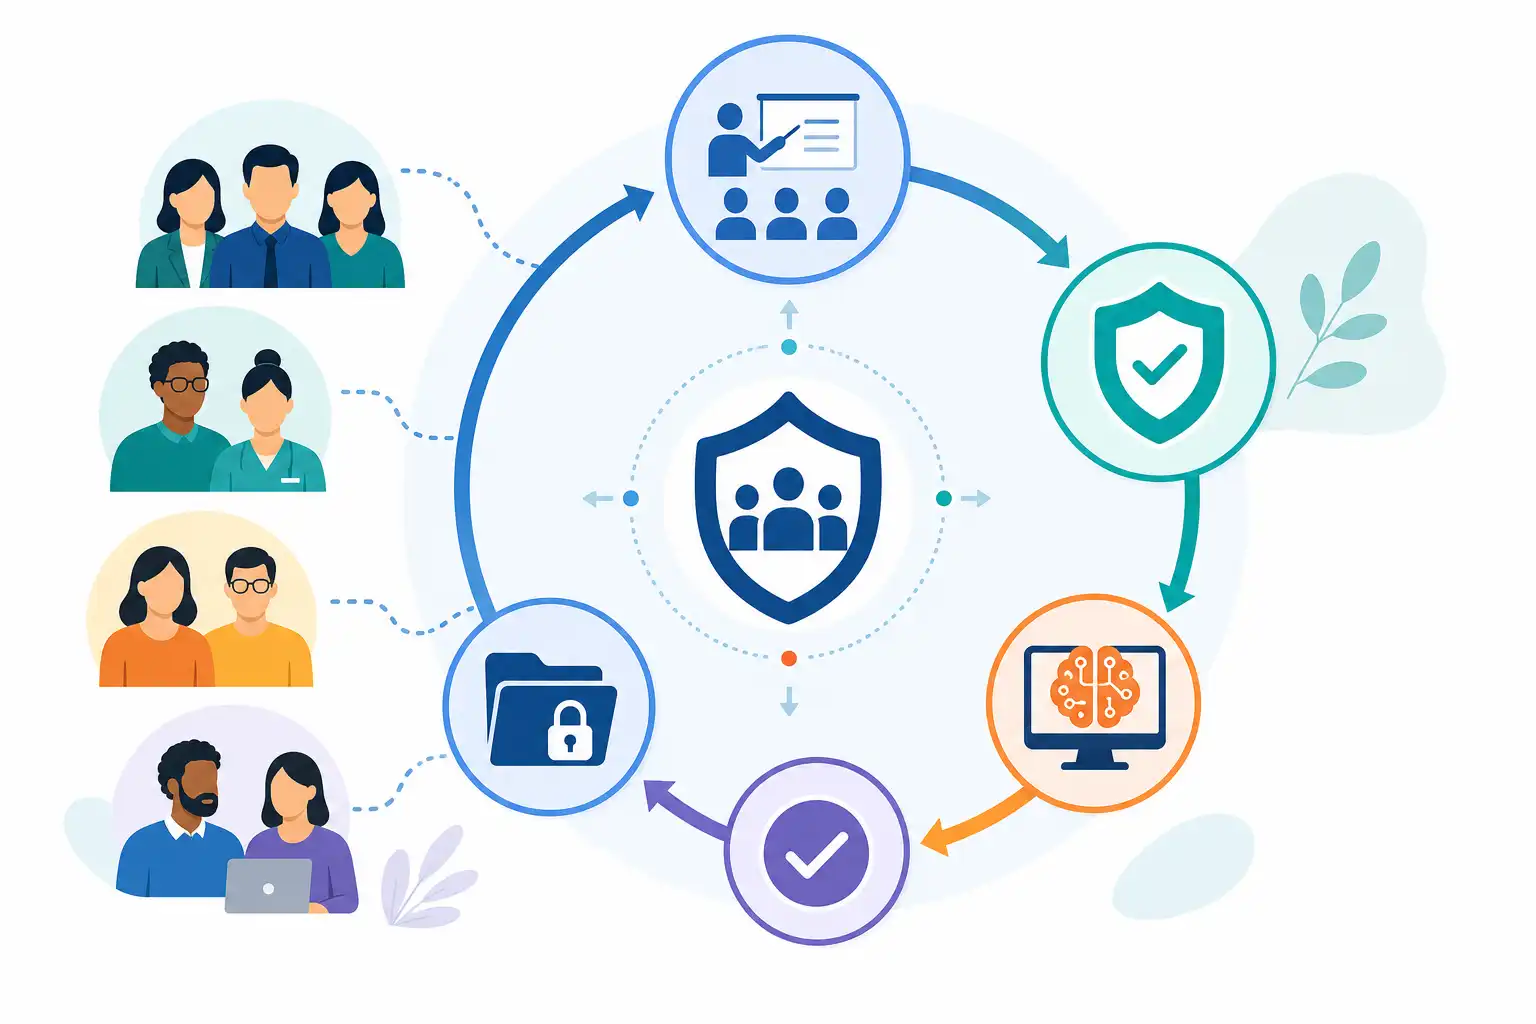
Infografik zu KI-Kompetenz nach Art. 4 KI-Verordnung: Schulungen, Nachweise und Verantwortlichkeiten richtig organisieren (KI-generiert).
Was Art. 4 KI-Verordnung tatsächlich verlangt
Die KI-Verordnung verlangt keinen einheitlichen Lehrgang, keinen bestimmten Stundenumfang und kein staatliches Zertifikat. Das ist zugleich Chance und Herausforderung: Du kannst die Maßnahmen an deine Organisation anpassen, musst aber begründen können, weshalb Umfang und Inhalte angemessen sind.
Maßgeblich sind insbesondere:
- technische Kenntnisse, Erfahrung, Ausbildung und Schulung der betroffenen Personen
- der konkrete Kontext, in dem ein KI-System eingesetzt wird
- die Personen oder Personengruppen, auf die sich die Nutzung auswirkt
- die Rolle der Organisation als Anbieter oder Betreiber
- die Risiken, die sich aus dem jeweiligen System und seiner Verwendung ergeben
„KI-Kompetenz“ bedeutet daher mehr als die Fähigkeit, gute Prompts zu schreiben. Beschäftigte müssen die Grenzen eines Werkzeugs verstehen, Ergebnisse kritisch prüfen, unzulässige Eingaben vermeiden und bei Auffälligkeiten richtig reagieren können. Wer KI beschafft, steuert oder überwacht, benötigt zusätzlich Kenntnisse über rechtliche, technische und organisatorische Anforderungen.
Die Pflicht ist risikobasiert. Ein Team, das eine KI für unverbindliche Ideensammlungen ohne sensible Daten nutzt, braucht eine andere Schulung als Mitarbeitende, die KI-Ergebnisse für Personalentscheidungen, Leistungsbewertungen, Sicherheitsanalysen oder Bürgerkontakte verwenden. Gerade bei Systemen mit erheblichen Folgen für Betroffene steigen die Anforderungen an Wissen, Kontrolle und Dokumentation.
Zuerst Inventar und Rollen schaffen
Eine belastbare KI-Kompetenzorganisation beginnt nicht mit einer Präsentation, sondern mit einem Überblick. Erstelle ein KI-Inventar: Welche KI-Systeme nutzt deine Organisation bereits, welche befinden sich in Erprobung, welche werden beschafft und welche werden durch Dienstleister betrieben?
Erfasse pro System mindestens:
| Prüffrage | Zweck |
|---|---|
| Welches KI-System wird eingesetzt? | Eindeutige Zuordnung und Überblick |
| Wer ist Anbieter, wer Betreiber? | Verantwortlichkeiten nach der KI-Verordnung klären |
| Für welchen Zweck wird es genutzt? | Schulung am tatsächlichen Einsatz ausrichten |
| Welche Daten werden verarbeitet? | Datenschutz- und Geheimhaltungsrisiken erkennen |
| Wer nutzt oder überwacht das System? | Zielgruppen für Schulungen bestimmen |
| Welche Folgen können fehlerhafte Ergebnisse haben? | Tiefe der Kompetenzmaßnahmen festlegen |
| Gibt es externe Beteiligte? | Vertragliche und organisatorische Anforderungen ableiten |
Für die Einordnung von Rollen und Einsatzrisiken sollte KI-Kompetenz nicht isoliert behandelt werden. Unser Ratgeber KI-Compliance: der EU AI Act in der Praxis zeigt, wie du die weiteren Compliance-Aufgaben rund um KI-Systeme strukturiert angehst.
Lege danach Verantwortlichkeiten fest. In kleineren Organisationen können mehrere Aufgaben bei einer Person zusammenlaufen. Entscheidend ist, dass Zuständigkeiten schriftlich und praktisch klar sind.
Typische Verantwortlichkeiten sind:
- Die Geschäftsleitung beschließt Grundsätze, stellt Ressourcen bereit und trägt die Gesamtverantwortung für eine angemessene Organisation.
- Eine zentrale KI-Governance-Stelle koordiniert Inventar, Regeln, Schulungskonzept und Aktualisierungen.
- Fachverantwortliche definieren zulässige Anwendungsfälle und benennen Risiken aus ihrem Arbeitsbereich.
- IT und Informationssicherheit prüfen technische Einbindung, Zugriffsrechte, Protokollierung und Schutzmaßnahmen.
- Datenschutz prüft insbesondere Datenflüsse, Rechtsgrundlagen, Auftragsverarbeitung und gegebenenfalls eine Datenschutz-Folgenabschätzung.
- Führungskräfte sorgen dafür, dass ihre Teams nur freigegebene Werkzeuge nutzen und erforderliche Schulungen wahrnehmen.
- Beschäftigte halten Nutzungsregeln ein, prüfen Ergebnisse und melden Fehler, Vorfälle oder ungeeignete Anwendungen.
Schulungen nach Zielgruppen statt Einheitsunterweisung gestalten
Eine einstündige Basisschulung für alle kann ein sinnvoller Anfang sein. Sie genügt aber nicht für Personen, die KI-Systeme auswählen, administrieren oder in risikoreichen Prozessen einsetzen. Entwickle deshalb ein Schulungskonzept mit abgestuften Lernpfaden.
Basiswissen für alle Nutzenden
Beschäftigte, die freigegebene KI-Werkzeuge verwenden, sollten mindestens verstehen:
- welche KI-Systeme im Unternehmen oder in der Behörde erlaubt sind
- welche Daten und Inhalte sie nicht eingeben dürfen
- dass KI-Ausgaben fehlerhaft, unvollständig, voreingenommen oder veraltet sein können
- dass Ergebnisse vor einer Weiterverwendung fachlich geprüft werden müssen
- wann eine menschliche Entscheidung erforderlich bleibt
- wo sie Unsicherheiten, Fehler oder mögliche Verstöße melden
Konkrete Beispiele aus dem eigenen Arbeitsalltag machen diese Inhalte wirksam. Zeige etwa, weshalb vertrauliche Vertragsunterlagen nicht in nicht freigegebene öffentliche Tools gehören oder warum Quellen einer KI-generierten Zusammenfassung kontrolliert werden müssen.
Vertiefung für Führungskräfte und Fachverantwortliche
Führungskräfte entscheiden häufig faktisch darüber, ob KI eingesetzt wird. Deshalb sollten sie zusätzlich lernen, Anwendungsfälle einzuordnen, Risiken frühzeitig zu erkennen und die notwendigen Stellen einzubeziehen. Dazu gehören Datenschutz, Informationssicherheit, Personalvertretung, Rechtsabteilung und gegebenenfalls Vergabestelle.
Fachverantwortliche benötigen außerdem Wissen über Qualitätskontrollen. Sie sollten festlegen, wann Ergebnisse stichprobenartig, wann vollständig und durch wen überprüft werden. Bei Anwendungen mit Auswirkungen auf Menschen sind nachvollziehbare Prüfungen besonders wichtig.
Spezialisierung für IT, Einkauf und Rechtsfunktionen
IT-Teams brauchen Kenntnisse über technische Konfigurationen, Berechtigungen, Protokollierung, Schnittstellen und sichere Betriebsmodelle. Der Einkauf und die Rechtsabteilung müssen Vertragsunterlagen auf Anforderungen an Transparenz, Mitwirkung, Datennutzung, Haftung, Änderungen und Beendigung prüfen.
Wenn du KI-Systeme beschaffst, gehören Kompetenzanforderungen auch in die Leistungsbeschreibung und Vertragsgestaltung. Ergänzend hilft unser Beitrag KI-Systeme ausschreiben: Vergabe- und Vertragsklauseln zum EU AI Act. Für Ausschreibungen gilt außerdem: Anforderungen an Schulungen des Auftragnehmers und an Wissenstransfer müssen zum Beschaffungsgegenstand passen und klar beschrieben sein.
Interne Nutzungsregeln konkret formulieren
Schulung ohne verbindliche Regeln bleibt abstrakt. Ergänze sie durch eine verständliche KI-Nutzungsrichtlinie. Sie sollte nicht nur Verbote enthalten, sondern sichere und zulässige Arbeitsweisen beschreiben.
Regle insbesondere:
- welche Systeme zentral freigegeben sind und wie neue Werkzeuge beantragt werden
- welche Datenkategorien nicht oder nur unter festgelegten Bedingungen verarbeitet werden dürfen
- welche Anwendungsfälle ausgeschlossen oder besonders freigabepflichtig sind
- welche menschlichen Prüfungen vor Veröffentlichung, Entscheidung oder Weitergabe erforderlich sind
- wie KI-generierte Inhalte gekennzeichnet oder intern dokumentiert werden
- wie Mitarbeitende Fehler, unerwartete Ergebnisse und Sicherheitsvorfälle melden
- wer Ausnahmen genehmigt und wie diese dokumentiert werden
Datenschutz und KI-Kompetenz greifen hier unmittelbar ineinander. Werden personenbezogene Daten verarbeitet, musst du Rollen, Rechtsgrundlagen, technische Maßnahmen und Vertragsbeziehungen sauber prüfen. Orientierung gibt unser Beitrag Auftragsverarbeitungsvertrag (AVV): Pflichten nach Art. 28 DSGVO. Bei KI-Chatbots oder KI-Agenten kann zusätzlich eine Datenschutz-Folgenabschätzung erforderlich sein. Das erläutern wir in DSFA für KI-Chatbots und KI-Agenten: Wann sie erforderlich ist und wie Sie vorgehen.
Kompetenznachweise belastbar dokumentieren
Art. 4 verlangt kein Zertifikat. Dennoch brauchst du Nachweise, damit die Organisation ihre Maßnahmen intern steuern und gegenüber Aufsicht, Revision oder Vertragspartnern erklären kann. Dokumentation ist kein Selbstzweck: Sie zeigt Lücken, fällige Auffrischungen und offene Risiken.
Ein schlankes Kompetenzregister kann folgende Angaben enthalten:
- Name oder eindeutige Personalzuordnung
- Rolle und zugehörige KI-Anwendungsfälle
- absolvierte Schulungsmodule und Datum
- Lernformat, etwa Präsenztermin, Online-Modul oder praktische Einweisung
- Ergebnis einer Wissensabfrage oder Bestätigung der Kenntnisnahme
- erforderlicher Termin für Auffrischung
- offene Einschränkungen, etwa noch ausstehende Spezialfreigaben
Achte auf Datenminimierung. Du musst nicht jedes Detail von Testergebnissen dauerhaft speichern. Häufig genügt ein dokumentierter Abschlussstatus, sofern das gewählte Verfahren nachvollziehbar ist. Zugriffsrechte auf das Register sollten begrenzt sein.
Prüfe die Wirksamkeit der Maßnahmen nicht nur über Teilnahmequoten. Gute Indikatoren sind beispielsweise Rückfragen aus den Fachbereichen, die Qualität von Freigabeanträgen, gemeldete Vorfälle, wiederkehrende Fehler und Ergebnisse aus Stichproben. Passe Schulungen an, wenn neue Systeme, neue Funktionen oder neue Risikolagen entstehen.
Externe Dienstleister einbeziehen
Die Kompetenzpflicht endet nicht an der Organisationsgrenze. Art. 4 erfasst auch Personen, die im Auftrag deiner Organisation mit dem Betrieb und der Nutzung von KI-Systemen befasst sind. Das kann Managed-Service-Personal, Implementierungspartner, externe Projektteams oder beratende Fachkräfte betreffen.
Prüfe deshalb vor dem Einsatz:
- Welche KI-bezogenen Tätigkeiten übernimmt der Dienstleister?
- Welche Mindestkenntnisse sind für diese Tätigkeiten erforderlich?
- Wer weist Personal ein und wer dokumentiert die Qualifikation?
- Wie meldet der Dienstleister Fehler, Sicherheitsereignisse oder Risiken?
- Welche Nachweise darfst du vertraglich verlangen?
- Wie werden Änderungen am KI-System und neue Funktionen kommuniziert?
Vertragsklauseln sollten nicht pauschal „KI-Kompetenz“ verlangen, sondern die konkreten Aufgaben und Nachweise beschreiben. Bei länger laufenden Leistungen sind regelmäßige Abstimmungen sinnvoll, damit neue Funktionen oder Personalwechsel nicht unbemerkt zu Kompetenzlücken führen.
Mit einem umsetzbaren 90-Tage-Plan starten
Du musst nicht alle KI-Anwendungsfälle gleichzeitig bis ins Detail regeln. Beginne mit den bereits genutzten und den besonders sensiblen Systemen.
In den ersten 30 Tagen erfasst du Systeme, Rollen und wesentliche Risiken. Anschließend verabschiedest du eine vorläufige Nutzungsrichtlinie, die sichere Mindestregeln schafft. In den folgenden 30 Tagen führst du die Basisschulung durch und entwickelst vertiefende Module für besonders relevante Rollen. Bis Tag 90 sollten Kompetenzregister, Freigabeprozess, Meldeweg und ein Termin für die erste Wirksamkeitsprüfung stehen.
Wichtig ist, KI-Kompetenz als wiederkehrende Governance-Aufgabe zu behandeln. Neue Modelle, neue Einsatzfelder und neue rechtliche Anforderungen verändern den Lernbedarf. Eine gute Organisation schafft daher klare Zuständigkeiten, verständliche Regeln und Nachweise, die im Alltag tatsächlich gepflegt werden.
Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu IT-Recht & Compliance finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus IT-Recht & Compliance
-
 KI BFSG für SaaS und Software: Wann digitale Barrierefreiheit zur Pflicht wird 8 Min. Lesezeit
-
 KI EU Data Act für vernetzte Produkte: Nutzungsdaten bereitstellen und Verträge anpassen 8 Min. Lesezeit
-
 KI E-Rechnung ab 2027: B2B-Pflichten, ERP-Umsetzung und Verträge rechtssicher vorbereiten 8 Min. Lesezeit